Releases: 1449690477/SusuAIOverclock
Release list
苏苏 AI超频 v1.5.7 — 隔离包载荷内置 + 中文文件名修复(修复勾选同意后仍无法安装)

v1.5.7 — 隔离包载荷内置(修复「勾选同意后仍无法安装」)
便携产物已就绪。 上一版 v1.5.6 存在一个功能性缺陷(详见下文):如果你已经下载了 1.5.6 的便携包,它勾选同意后仍然装不上三个隔离包。本版修复了它,并在隔离客体里构建、验证完毕。
下载
| 对象 | 字节 | SHA-256 |
|---|---|---|
SusuAIOverclock-1.5.7-portable-electron44.4.3-isolated.zip |
231,724,148 | 94ed18ca8100c088e7e857ddbc8b39cd29188ba4d40bf74b709d39350ed38913 |
↳ 内含 SusuAIOverclock-1.5.7-portable.exe |
146,966,201 | be9b7951b43364109c4d6b9608dab612ebb731e3beb50325de29f4b06df259ab |
只发 ZIP,不发裸 EXE。 解压后双击 SusuAIOverclock-1.5.7-portable.exe 即可运行,无需安装。
⚠️ 为什么是 ZIP:构建用的这台 Windows 宿主仍受感染,同一目录里任何新写入的.exe都会在约 60–120 秒内被前置器包裹。裸 EXE 一旦落在这台机器上就已经坏了,所以交付形态只能是归档。请在干净的机器上解压运行。
本版没有代码签名,首次运行 Windows SmartScreen 会拦一下,属预期。
修的是什么
用户反馈(原话)
三個包我都同意了 反重力 codex冷咖啡 codex胖虎 但是依然無法安裝
界面表现:三个隔离包的「我知晓 同意」都勾上了,徽章显示「隔离已解锁」,安装 / 卸载按钮依然置灰,卡片底部显示「未建立基线」。
排查出两个独立成因,只修一个仍然装不上:
成因 1:把「分发范围」和「发布许可」当成了一回事
1.5.5 的供应链清理把这三个包的二进制移出了仓库(5 个 .exe 收进隔离区)。1.5.6 恢复了卡片、勾选框和策略解锁,却没有把载荷打回包里 —— 因为打包过滤规则里只列了六个发布包。
于是链路断在这里:同意已登记 → getPackBlockReason() 正确返回 null(所以徽章显示已解锁)→ 但 resolvePackDir() 依次查导入目录 / 根目录 / 内嵌目录全部落空 → 返回 { dir: null, source: 'none' } → found: false → 按钮的 disabled 表达式恒为真。
判据:blockedReason 是 null 而按钮仍灰 = 不是授权问题,是载荷根本不在包里。
修法:把 5 个载荷不再从隔离区恢复,改用一份钉死在源码里的洁净字节基线(scripts/payload-dedetaint.json:entryPath + cleanSize + cleanSha256)在归档时按内容放行,直接内置进包。
为什么不能再用隔离区:隔离出来的那 5 个 blob 当时干净,但同一个目录在这之后被再次感染。宿主有活体 PE 前置注入器(固定前置 2,592,798 字节 loader),按扩展名每 60–120 秒轮询包裹新写入的
.exe—— 从隔离区「恢复」等于把新注入的字节又请回产物里。判据可机械复核:干净文件size % 4096 == 30(VC 节对齐留白),带 loader 的则是size == 原值 + 2592798且MOD 4096 != 30。
| 包 | 载荷 | 带毒 → 洁净 |
|---|---|---|
| 反重力 | materials/proxy/bin/antigravity-oauth-proxy.exe |
剥离 loader |
| Codex 冷咖啡 | materials/slo-runtime/eni-solo/sha256-r2-mixed-pinned-2b50f93a8d7716b5/slo-runtime-hook.exe |
18,386,515 → 15,879,733 |
| Codex 胖虎 | keysmith/python/python.exe |
2,768,926 → 262,144 |
| Codex 胖虎 | keysmith/python/Lib/venv/scripts/nt/python.exe |
剥离 loader |
| Codex 胖虎 | keysmith/python/Lib/venv/scripts/nt/pythonw.exe |
剥离 loader |
基线校验不通过(allPass 非真 / 条目数 ≠ 5 / entryPath 重复 / 缺 loader 文本段签名 0x1000+0x7f000,sha256 dd25f3ed…c9932)即拒绝导出。
成因 2:来源检查把自己人的目录当成了别人的载荷
载荷补进去之后,Codex 这个包依然失败 —— 这一条不是测试发现的,是逐个直接调用安全检查函数才暴露出来:
assertPackSourceAllowed 会把每一个后代目录名都拿去和隔离包的 id 比对,而 packed-packs/codex/breaker-tx/skills/packs/anti-gravity/ 是 Codex toolkit 自己的技能目录,于是命中了「反重力」的签名 → 抛 ERR_PACK_SOURCE_QUARANTINED,而且报的还是反重力的错误文案,极具误导性。
同意解锁了策略门,来源扫描却仍然拒绝这个包自己的树。
修法:已获同意的包,自身树内部(深度 ≥ 1)的目录名豁免;根目录和所有文件名仍然全量检查 → 「用甲包指向乙包的载荷目录」这种跨包复用依旧被拒。
成因 3:干净客体解包时,中文文件名被批量改成乱码
成因 1 和 2 修完之后,回归仍红:构建客体里 packed-packs/cursor/ 少了三个文件。查到的是工具链本身的问题 ——
Ubuntu/Debian 的 Info-ZIP UnZip 6.00 在 LANG=C.UTF-8 下,会把归档里所有带 bit-11(UTF-8)标记的条目名当作 OEM 码页(CP437)来解释,于是:
packed-packs/cursor/一键安装.bat → packed-packs/cursor/ф╕АщФохоЙшгЕ.bat
本版归档里有 566 个非 ASCII 条目、全部带 bit-11,其中 454 个被改坏。字节级对照(同一个条目、同一份归档):
| 解包方式 | 落盘文件名首字节 |
|---|---|
unzip(Info-ZIP 6.00) |
D1 84 E2 95 95 … |
python3 -m zipfile / zipfile.ZipFile |
E4 B8 80 E9 94 AE … ← 正确 |
为什么此前每一道闸门都放行:parity 断言比的是「产物里的 resources/packs/」与「客体自己解出来的那棵树」—— 两侧被同一把刀改成同样的乱码,于是互证一致。凡是被 unzip 写过的名字,比对双方都错得一模一样。这不是断言写得不够严,是比对对象选错了。
修法(三层,缺一层都会漏):
- 换解包器 —— 新增
scripts/isolated-build-unpack.py,用zipfile.ZipFile(尊重 bit 11)解包;拒绝符号链接 / 绝对路径 /..;落盘前逐文件复核size+sha256;断言归档内自带的副本与自己逐字节相同(sha25630fac4ae…)。 - 判据必须是「传输前由宿主写下、客体够不着」的东西 —— 归档内写入
SOURCE-MANIFEST.json(schemaVersion 2,本包 6,177 条,含每个条目的path/size/sha256)。客体侧isolated-build-verify.cjs第一件事就是核对它:非 ASCII 名字逐个existsSync+ size/hash 复核,并断言packed-packs/的宿主清单与客体解包树逐名一致,结果落reports/source-transfer-integrity.json。 - 客体侧硬断言 —— 准备阶段对
一键安装.bat/一键卸载.bat/使用说明.txt/实测方法.txt做点名抽查,并用find -name '*╕*' -o -name '*╣*'断言 CP437 残渣为 0,非 0 直接exit 1。
同一缺陷存在于 1.5.5 / 1.5.6 的产物中(那两个版本的归档也用了
unzip)。两版归档与交付不作追溯重发,升级到 1.5.7 即解决。
现在的三轴模型
这次事故的根源是把两个概念混为一谈,现在拆成三条独立的轴:
| 轴 | 内容 | 作用 |
|---|---|---|
| 分发 | 9 个包:6 发布 + codex / codex-panghu / anti-gravity |
决定打不打包 |
| 发布许可 | 6 个包:cursor / dsh / claude / opencode / workbuddy / workbuddy-ai |
决定是否默认放行 |
| 知情同意 | 运行时勾选,落在 state.json.consents |
决定隔离载荷是否解锁 |
内置 ≠ 放行。 三个旧载荷随包分发,未勾选时安装 / 卸载 / 备份 / 恢复 / 深度验证全部在策略层拒绝,勾选即解锁,取消立即回阻断(无需重启)。
永久闸门:产物与源码的选材一致性
为了不让「卡片在、载荷不在」再次发生,隔离构建的校验器新增了一条 parity 断言:
产物
resources/packs/下的文件集合,必须逐个文件等于打包过滤规则从源码目录选出的集合。
也就是说,从今往后「过滤规则漏了一个包」会直接让构建阶段失败,而不是打出一个界面正常、功能缺失的包。校验器内置了最小 glob 引擎,遇到不认识的 glob 模式抛错而不是静默不匹配。
源码层验证(本版实测)
| 检查 | 结果 |
|---|---|
安全测试合跑(DANGO_TEST_REAL_PACKS=1) |
43 通过 / 0 失败 / 0 跳过 |
npm test(核心) |
116 / 116 通过 |
tsc --noEmit |
无错误 |
vite build |
✓ 1592 modules transformed |
| 构建预检(本机) | ok: false + errors: [] → 结构断言全过(版本一致、Electron 44.4.3 钉死、19 条过滤规则与共享清单逐条精确匹配);findings 全部是已知的宿主感染文件 |
| 隔离包来源检查 | 三个包在获得同意后全部通过;跨包复用(甲包指向乙包目录 / 旧载荷文件)全部被拒 |
| 源包导出 | 5 个载荷全部 stripped 回洁净基线;restoredFromQuarantine 恒为空 |
新增回归测试固定成因 2 与成因 3:
consent unlocks a pack's own tree and never another pack's tree、the source archive is extracted by a UTF-8 safe unpacker, not unzip。
产物在哪里构建、怎么验的
产物不能在当前这台 Windows 宿主上构建 —— 预检按设计拒绝,且没有绕过开关:
[security] blocked; binaries scanned=243; findings=15; errors=0
[security] No bypass flag exists; an IOC-negative scan is not permission
           to build in the infected host OS.
命中的 15 条全部是已知的宿主感染文件(%TEMP%\R.exe、%TEMP%\HD_X.dat,以及被前置器盖戳的 7za.exe / app-builder.exe 三个架构各一份)。
所以 1.5.7 的便携产物在隔离的 Ubuntu 客体里构建(Electron 44.4.3 / electron-builder 25.1.8 / Node v22.23.2,依赖走 npm 官方 registry 并与 lockfile SRI 一致;NAT / 回环转发,无共享目录与共享剪贴板)。已构建完成并全绿:
| 阶段 | 结果 |
|---|---|
源码解包(isolated-build-unpack.py) |
6177 / 6177,missing / extra / sizeMismatch / hashMismatch 全 0 |
产物校验(verify artifact) |
EXIT=0,产物 sha256 be9b7951… |
| ClamAV(客体) | 扫 36,292 文件 / 2.24 GiB,46 个命中全部落在既有内容签名,unexpectedFindings: [] |
结构证明(isolated-build-proof.py) |
EXIT=0;pack diff 全空,5 个 embedded 载荷逐条对上 |
| GUI 冒烟(Linux Electron 44.4.3 跑 Windows ASAR) | 176 项检查 / 0 失败,出具 PASS_LINUX_ASAR_GUI_ONLY |
GUI 冒烟直接对着老板报的那张卡片打:未勾选 → deploy / verifyDeep 在 IPC 层真拒绝(ERR_PACK_QUARANTINED)、三个按钮全灰;勾选 → source: embedded / found: true,installEnabled / uninstallEnabled / monitorEnabled 全 true;撤销 → 徽章回「已隔离 · 只读」、按钮重新变灰、state.json.consents 落空。
仍未验证:Windows 原生 GUI、便携 EXE 自解压、以及九个载荷的真实安装器在 Windows 上的实机运行。176 项是在 Linux 上跑 Windows ASAR 的结果,不等于 Windows 原生验证。
关于杀毒扫描(如实说明)
本版不冒称杀毒通过或「全绿」。1.5.5 / 1.5.6 那两轮的结论继续有效:
- ClamAV 命中集中在三份可读文本(XXE 安全案例、SVG 示例、聚合词库索引)的内容签名,不是此前的投放器外壳;
- 扫描结果中没有出现 1.5.5 之前那个投放器外壳的特征(前置器加载器、
R.exe、HD_X.dat、N.exe); - 本机(Windows 宿主)仍未清毒 —— 宿主上任何新写入的
.exe都会在约 60–120 秒内被前置器包裹。因此本版继续只交付归档、不以裸 exe 形式落本机磁盘。
获取与升级建议
- 如果你只是想要能直接用的软件:等本 Release 的便携产物补挂上来。补挂后页面会更新下载表。
- 如果你已经在用 1.5.6:1.5.6 的三个隔离包勾选同意后依然装不上,这是已知缺陷,升级到 1.5.7 即修复。
- 如果你要自行构建:
npm ci→npm test→npm test:security→npm run pack:portable,但不要在已知受感染的宿主机上构建。
安全提示
- 产物没有代码签名,首次运行 Windows SmartScreen 会拦一下,属预期。
- 三条隔离载荷解锁后运行的是 v1.5.4 时期的原脚本,未做新的安全加固;解锁即代表用户已知晓此点。
- 本版尚未在实机 GUI 截图验证隔离包卡片解锁后的视觉效果;界面与状态机改动由自动化测试覆盖。
苏苏 AI超频 v1.5.6 — 隔离载荷知情同意解锁 + Claude Code 破甲包(含便携产物)
v1.5.6 — 隔离载荷知情同意解锁 + Claude Code 破甲包(含便携产物)
下载
| 文件 | 大小 | SHA-256 |
|---|---|---|
SusuAIOverclock-1.5.6-portable-electron44.4.3-isolated.zip |
114,586,353 字节 | 02528c1221b4560e04721f7b1dc6302bbaf67504456bd756498048f12d1928c4 |
解压后得到 SusuAIOverclock-1.5.6-portable.exe(114,069,111 字节,SHA-256 f57592f9649d0fbf55034e8beffcf783694427c85c6da1d6599a7cbfef97e2fd),双击即用,免安装,不需要自己构建。
ZIP 内另有 50 个文本文件,全部列入 SHA256SUMS.txt:
reports/—— 本次构建的独立验证报告与 ClamAV 命中分类logs/—— deps / build / av 三个阶段原始日志reproduce/—— 产出该 exe 的隔离构建 harness、package.json、package-lock.json
本版做了什么
1. 被隔离的破甲包不再强制隔离,改为知情同意
codex(冷咖啡石井)、codex-panghu(胖虎)、anti-gravity(反重力)三条旧载荷路线默认仍然阻断,但用户可以在卡片上勾选「我知晓 同意」自行解锁:
- 勾选后,该包的安装 / 卸载 / 备份 / 恢复 / 深度验证才被解锁;
- 取消勾选立即恢复阻断(fail-closed),不需要重启;
- 选择结果落盘在
state.json的consents,并在每次读取状态时同步进不可变策略寄存器 —— 界面上的勾选框只是入口,不是安全边界; - 未勾选时行为与 1.5.5 的强制隔离完全一致:生效计划为空、
assertPackAllowed直接拒绝。
2. 新增 Claude Code 破甲包卡片
第六个发布包,冷咖啡 CHA v2.3.6 Claude 席位,已内嵌到软件内:
| 项 | 值 |
|---|---|
| 包 ID / 目录 | claude / packed-packs/claude |
| 安装 | install-claude.py inject(Python 3.8+,零依赖) |
| 卸载 | install-claude.py restore(按备份与标记精准回滚) |
| 写入目标 | 88 项:CLAUDE.md 标记块 1 + rules/cha-breakopen.md 1 + 86 个 SKILL.md(6 父路由 / 80 叶子) |
| 配置根 | CLAUDE_CONFIG_DIR → CLAUDE_HOME → ~/.claude |
| 备份目录 | ~/.claude(首次注入自动备份,备份落在 cha-backups) |
| 会话层通道 | cli:claude -p <prompt> 无副作用问答,--version 探测 |
| 配置层检查 | CLAUDE.md 含 CHA-CLAUDE-POJIA:BEGIN、rules/cha-breakopen.md 存在、skills/cha-* 至少一个 SKILL.md |
界面新增陶土色(clay)品牌图标,与其余五个发布包视觉可区分。
源码层验证(本版实测)
| 检查 | 结果 |
|---|---|
npm test |
116 / 116 通过 |
npm run test:security |
41 项:39 通过 / 0 失败 / 2 跳过 |
tsc --noEmit |
无错误 |
vite build |
✓ 1592 modules transformed |
| Claude 包 E2E(临时 HOME) | inject 88 写入 / 0 备份 → verify 88/88 → 二次 inject 幂等(88 写入 / 88 备份)→ verify 仍 88/88 → restore 88 复原,CLAUDE.md 标记块、rules/cha-breakopen.md、skills/* 全部清理干净 |
| 知情同意链路 | 未勾选:blockReason=BLOCKED、install=null;勾选后 install-replica.ps1 可达且 L4 提升为 cli;撤销后立即回到 fail-closed |
产物是怎么来的、被验了什么
产物不是在本机(已确认被感染的 Windows 宿主)上打的,而是在一台隔离的 Ubuntu 24.04.5 客体里从零跑完:
- Electron 44.4.3 / electron-builder 25.1.8 / Node v22.23.2,lockfile 固定,全部依赖走 npm 官方 registry 并与
package-lock.json的 SRI 校验一致; - 构建期两次预检均为
known-ioc-not-detected; binaries scanned=124; findings=0; errors=0; - 构建阶段收尾后,独立的
scripts/isolated-build-verify.cjs artifact全流程通过(buildId = susu156-electron44.4.3-final-20260921):
| 独立校验 | 结果 |
|---|---|
便携包内嵌归档 vs release/win-unpacked |
逐文件逐字节一致 |
| 内嵌包清单 | claude cursor dsh opencode workbuddy workbuddy-ai 恰好等于发布允许清单 |
app.asar 内 package.json version |
1.5.6,三个运行时依赖均可解析 |
| PE 资源版本 | 外层启动器 1.5.6.0、内层应用 1.5.6.0 |
| 官方 Windows 运行时 | 72 个文件与官方 electron-v44.4.3-win32-x64.zip 逐字节一致,.text 段未改动 |
已隔离载荷 / elevate.exe |
产物中不存在 |
| 已知 IOC 扫描(exe + 展开层 + 内嵌归档 + asar 解包) | findings = 0,errors = 0 |
回传到本机后的传输链核验:
| 检查 | 结果 |
|---|---|
| ZIP 字节数与 SHA-256 | 与客体清单完全一致 |
| ZIP 结构 | 偏移 0 即本地文件头(未被前置器包裹),中央目录完整,CRC 自检通过 |
| 包内 exe | MZ 头、114,069,111 字节、SHA-256 与客体一致 |
| exe 是否落在本机磁盘 | 否 —— 全程以内存方式读取并哈希,本机任何 .exe 都会在约两分钟内被前置器包裹,因此不做落地 |
| 本机已知 IOC 扫描该 ZIP | findings = 0,errors = 0(归档不被解包,这是本项目的既定口径) |
关于杀毒扫描(如实说明,不是「全绿」)
ClamAV 1.5.3 / 特征库 28129 对构建树与展开后的验证目录做 --allmatch 全量扫描:扫描 26,701 个文件 / 2.74 GiB / 19 分 0 秒,29 个命中文件。
命中只有三类签名,去重后只对应 3 个内容文件:
| 内容文件 | 签名 |
|---|---|
packed-packs/**/skills/**/field-journal/seed-017_xxe-oob-exfil.md |
Win.Exploit.CVE_2015_6096-1 |
packed-packs/**/skills/**/src-hunter/references/methodology/02-bypass-toolkit.md |
Img.Phishing.SvgJsPhishing-10044283-0 |
resources/library/library.json(聚合索引) |
Html.Downloader.Satan-6249582-1 |
- 这三份都是可读的文本(安全案例 / 渗透方法论参考 / 聚合索引),命中的是它们里面引用的示例片段,属于内容签名;
- 产物内的副本与
packed-packs/源树副本逐字节一致(已逐个核对 SHA-256),外层 exe 报出的签名只是这些同签名内容的并集,打包过程没有引入任何新的被命中内容; - 扫描结果中没有出现 1.5.5 之前那个投放器外壳的任何特征(前置器加载器、
R.exe、HD_X.dat、N.exe)。
本版不冒称杀毒通过或「全绿」。 上面做的是「命中分类 + 打包未引入新内容的同一性证明」,不是杀毒清白的结论。
与上一个版本的关系(如实说明)
- 1.5.5 那轮的处置结论继续有效:污染来源是旧 Codex 载荷夹带的投放器外壳,不是本软件自身代码;旧载荷已从发布链移除,51 个确认受污染文件隔离保留。
- 本机(Windows 宿主)仍未清毒:宿主上任何新写入的
.exe都会在约 60–120 秒内被前置器包裹(已用对照实验复现:同一份官方7za.exe写成.exe被包裹、写成.dat/.dll/.bin不被碰)。因此本版产物一律在隔离客体构建、且不以裸 exe 形式落本机磁盘。 - 本次顺带修掉隔离构建 harness 的一处真实缺陷:
isolated-build-verify.cjs/isolated-build-runtime-proof.py/isolated-build-pe.py曾把上一版的证据目录与期望 PE 版本写死在源码里,导致新版本第一次构建时先把报告写进上一版证据目录、再被 fresh-destination 守卫拦下。现改为ISOLATED_BUILD_BASE/ISOLATED_BUILD_ID/ISOLATED_BUILD_DOWNLOADS/EXPECTED_APP_VERSION环境变量契约(默认值保持 1.5.5 原值),并加了回归用例。提交e744e51,未触碰src/electron/packed-packs/,应用载荷与 tagc24a67b完全一致。
安全提示
- 产物没有代码签名,首次运行 Windows SmartScreen 会拦一下,属预期。
- 三条隔离载荷解锁后运行的是 v1.5.4 时期的原脚本,未做新的安全加固;解锁即代表用户已知晓此点。
- Claude 包的
claude CLI会话层验证依赖本机存在claude命令;未安装时该层会明确报告不可用,不影响文件层与配置层结论。 - 本次未在实机 GUI 截图验证 Claude 卡片与勾选框的视觉效果;界面改动由自动化测试覆盖。
苏苏 AI超频 v1.5.5 — 供应链污染处置 · 隔离重建 Electron 44.4.3
苏苏 AI超频 v1.5.5 — 供应链污染处置 · 隔离重建 Electron 44.4.3
关于上一个版本被杀毒软件告警
1.5.4 及更早版本发布后,多位用户反馈安装包被杀毒软件报毒、拦截。这不是我们有意为之。
经排查,污染来源是随包分发的旧 Codex(王炸破甲)载荷中夹带的投放器外壳,不是本软件自身代码的问题。
已完成的处置:
- 旧 Codex 载荷不再随包发布,已从依赖与打包链整体移除;
- 与其同源的「胖虎」「反重力」两条独立分支一并停用(不是只把入口藏起来);
- 51 个确认受污染文件已隔离保留(含旧发布 EXE 与打包工具),原始证据完整留存;
- 本版在全新虚拟磁盘内重新获取依赖、重新构建,升级到官方 Electron 44.4.3。
同时如实说明:本版不是「杀毒全绿」。 ClamAV 仍报告 29 个文件命中,已定位为安全案例文档、示例代码与整合词库的内容签名,不是此前的 R.exe / N.exe 投放器。我们不冒称杀毒通过。
下载
本版只交付 ZIP 归档,不提供裸 EXE。请在下载后先核对哈希,再自行决定是否解压。
| 对象 | 字节数 | SHA-256 |
|---|---|---|
SusuAIOverclock-1.5.5-portable-electron44.4.3-isolated.zip |
115161469 | 81d0b280ffcc0765a139bab710f64cc794cdb5b6bb84ad4c1069cdf1bc01d883 |
ZIP 内 SusuAIOverclock-1.5.5-portable.exe |
114047016 | 089657d058dd647ae350be8936de3d536c127b66ac1ecd728067ff565887eb7b |
完整性报告明确 antivirusClearance=false:这是运输完整性 + 已知投放器外壳缺席的核验,不是「无恶意代码」或「宿主已清毒」的证明。
本版改了什么
- 运行时从 EOL 的 Electron 33 升到官方 Electron 44.4.3,运行时代码与官方一致,仅做正常品牌与 ASAR / 资源打包 —— 这是正常安全升级,不是杀毒规避。
- 打包链重建:移除旧 builder 缓存与 shim 变通,全新 registry 获取依赖,514 条 SRI 记录。
- 最终资源只允许 5 个内嵌包:
cursor/dsh/opencode/workbuddy/workbuddy-ai。 - 3 条路线有意停用:
codex(冷咖啡石井)、codex-panghu(胖虎)、anti-gravity。这是部署能力层面的停用,不是隐藏按钮。 - 保留 8 张卡片、界面与 3134 条词库,材料字节不变。
- 修复 Cursor / WorkBuddy AI 的 5 项嵌套预期路径误提示。
实测结果
| 范围 | 结果 |
|---|---|
| 测试套件 | 31 项:29 通过 / 0 失败 / 2 条件跳过 |
| 编译检查 | 语法 / TypeScript / Vite 通过 |
| 已知 IOC 扫描 | 输入工具 124 个二进制、最终产物 14 个二进制,各 0 命中 / 0 错误 |
| 打包核对 | 真实 NSIS → 7z → ASAR 解包,3066 文件逐一比对,版本与运行时配置一致 |
| GUI 检查(客体 Linux,加载最终 Windows ASAR 原字节) | 132 项通过 / 20 截图 / 0 渲染错误 |
未覆盖项(如实列出)
- 未验证 Windows 原生 GUI、便携自解压、Windows 平台探测与 5 包的真实安装器。
- GUI 检查是在隔离虚拟机内加载最终应用资源完成的,不是 Windows 实机。
- ClamAV 告警未解除(见上文),Windows 宿主尚未完成整机清毒。
- 因此本版交付保留为 ZIP,未在宿主展开或运行新 EXE。
后续应在独立可信的 Windows 环境复核原生 GUI、自解压、允许包安装器与 AV 告警。遇到 SmartScreen / 杀毒拦截请停止运行并核对报告,不要绕过防护或添加排除项。
社群
| 入口 | 地址 |
|---|---|
| 词元喵喵 Q 群 | https://qm.qq.com/q/IKd1i5X64S |
| 苏苏的公益中转 | https://susu.wiki/ |
完整变更日志见仓库 CHANGELOG.md,安全详报见 docs/SECURITY-1.5.5.md。
苏苏 AI超频 v1.5.4 — WorkBuddy AI 国际版 + 冰蓝 UI
v1.5.4 — 新增 WorkBuddy AI 国际版破甲卡片
Windows 便携桌面端。八张卡片一张冰蓝工作台:Codex 10.4 / 胖虎 / Cursor 1.2 / DSH 5.7.0 / OpenCode / WorkBuddy 4.4 / WorkBuddy AI 国际版 1.3 / 反重力 3.2。
下载
- SusuAIOverclock-1.5.4-portable.exe(约 114 MB,免安装)
- SHA-256:
EB77718675E041E0ECC958146AEC072A9B144EDE87B8EC0036BF7C4665580CCB
首次运行若弹「已保护你的电脑」,点 更多信息 → 仍要运行。
界面
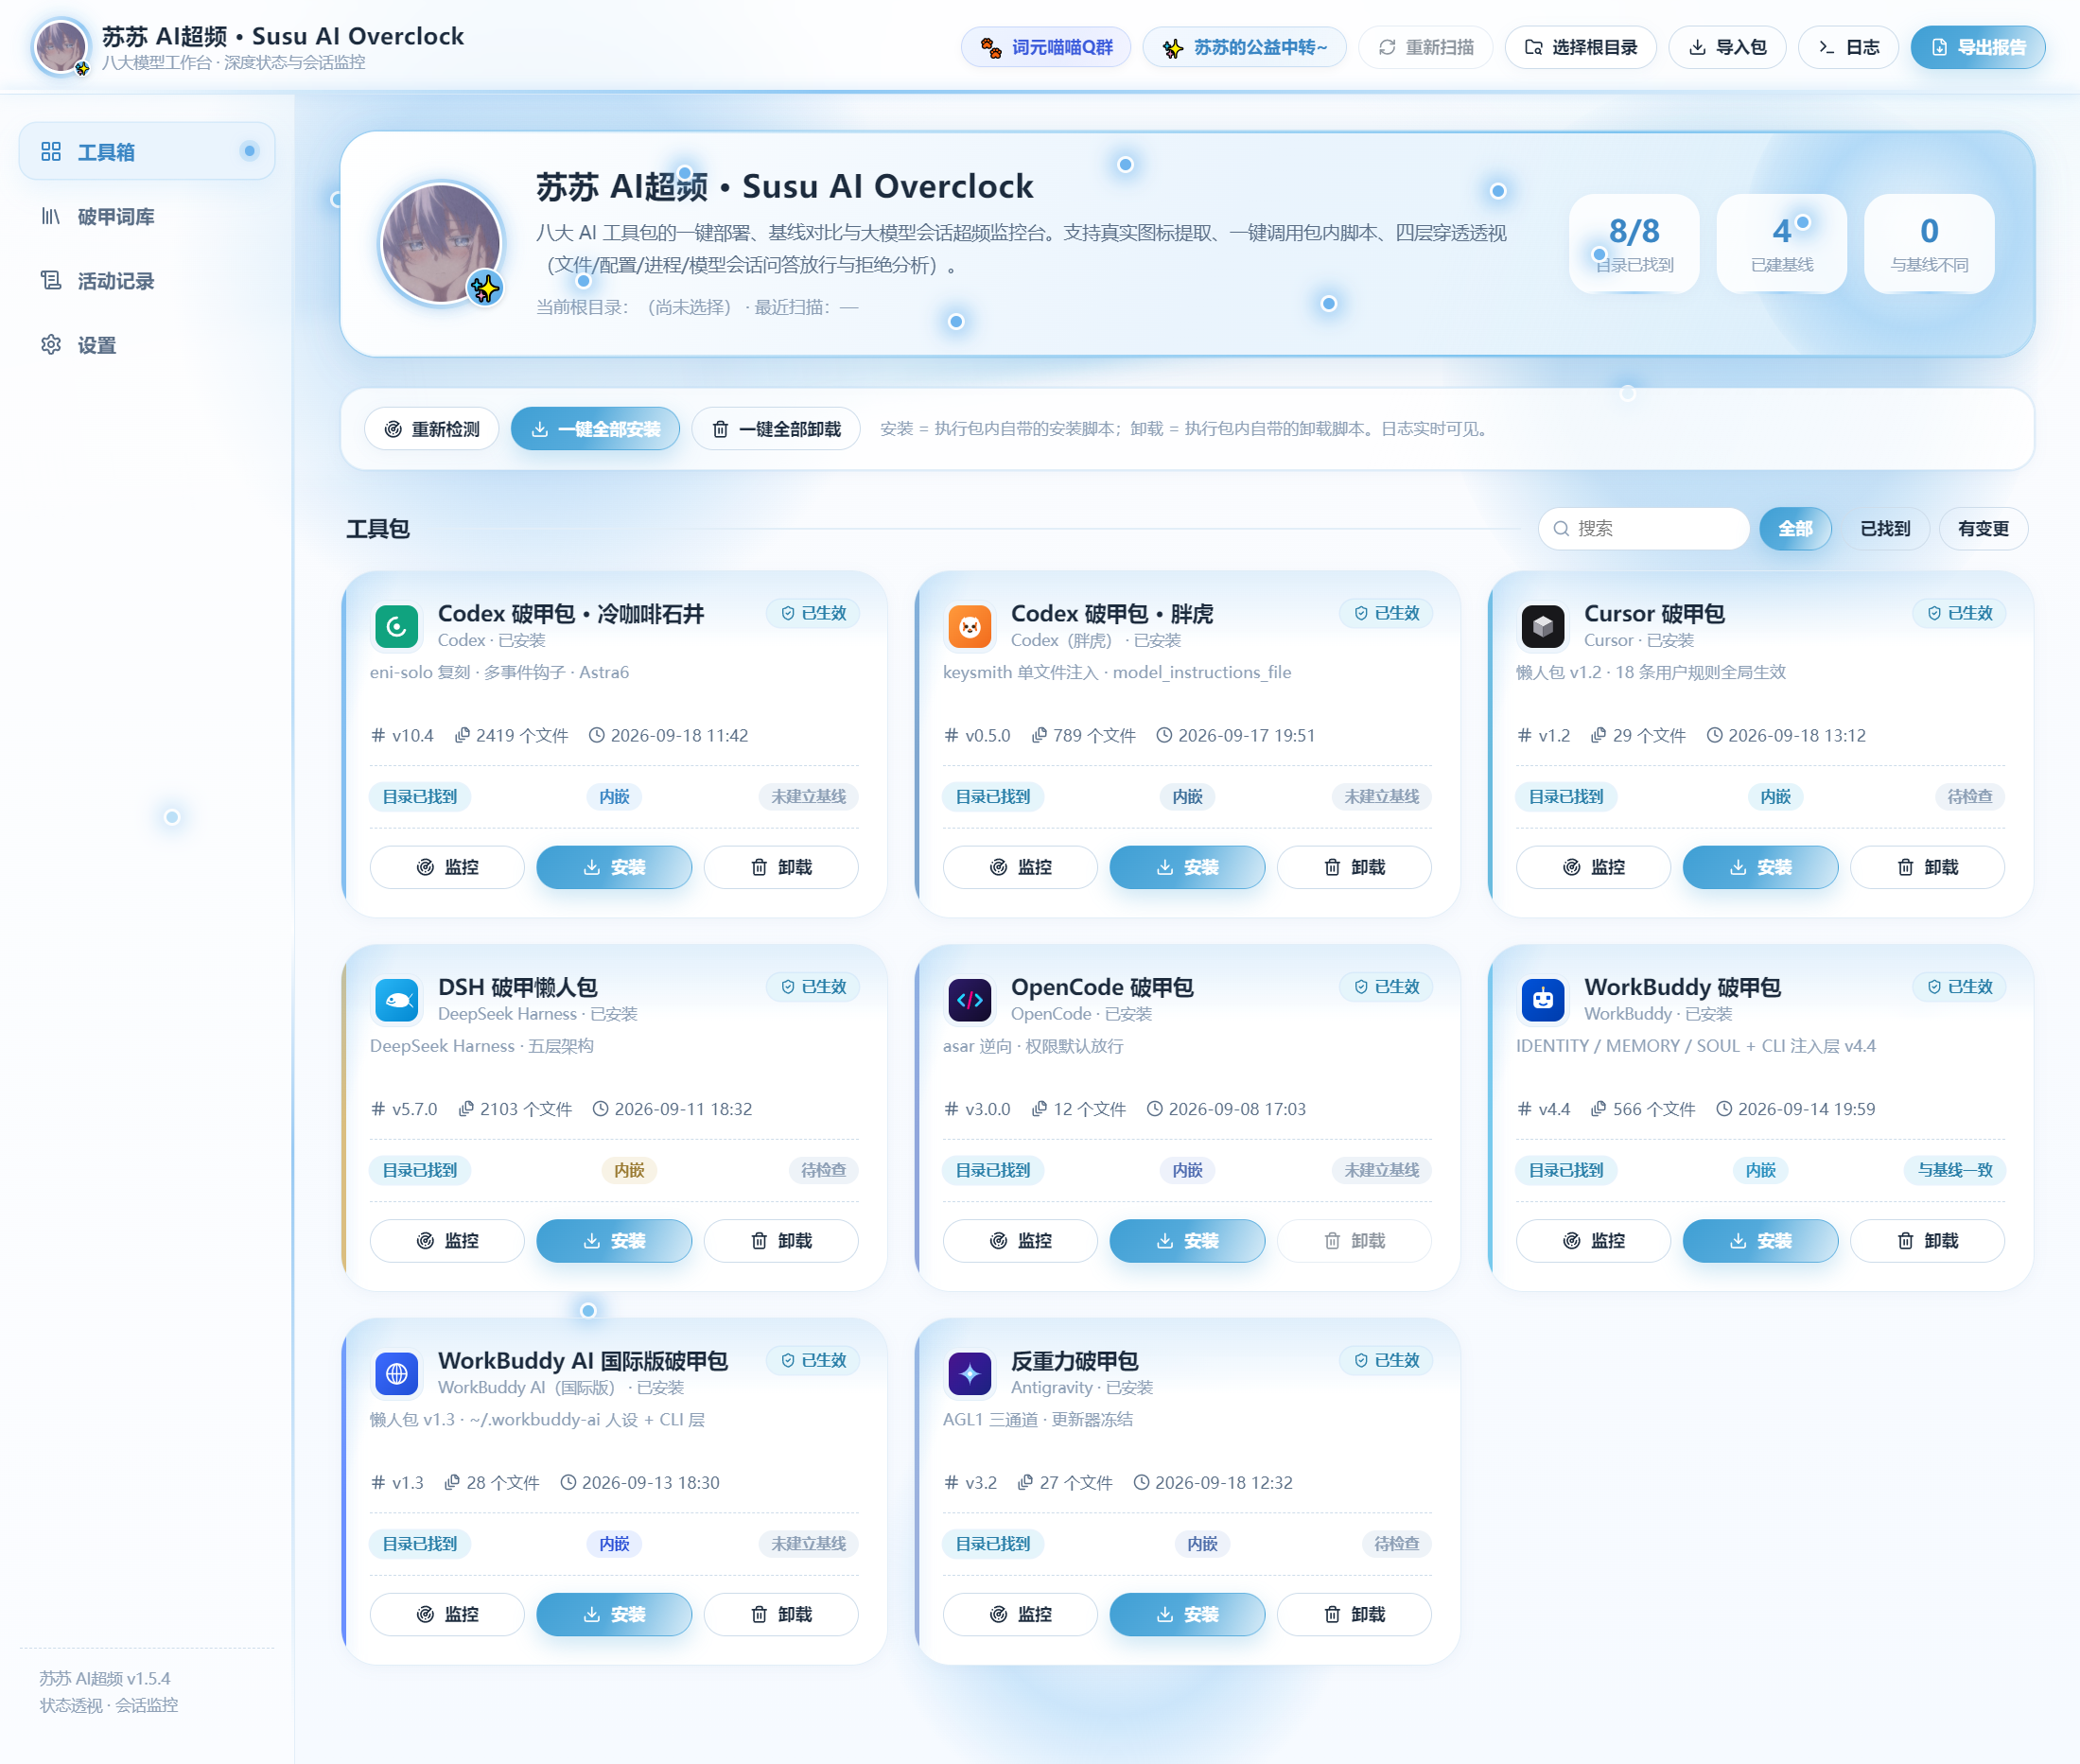
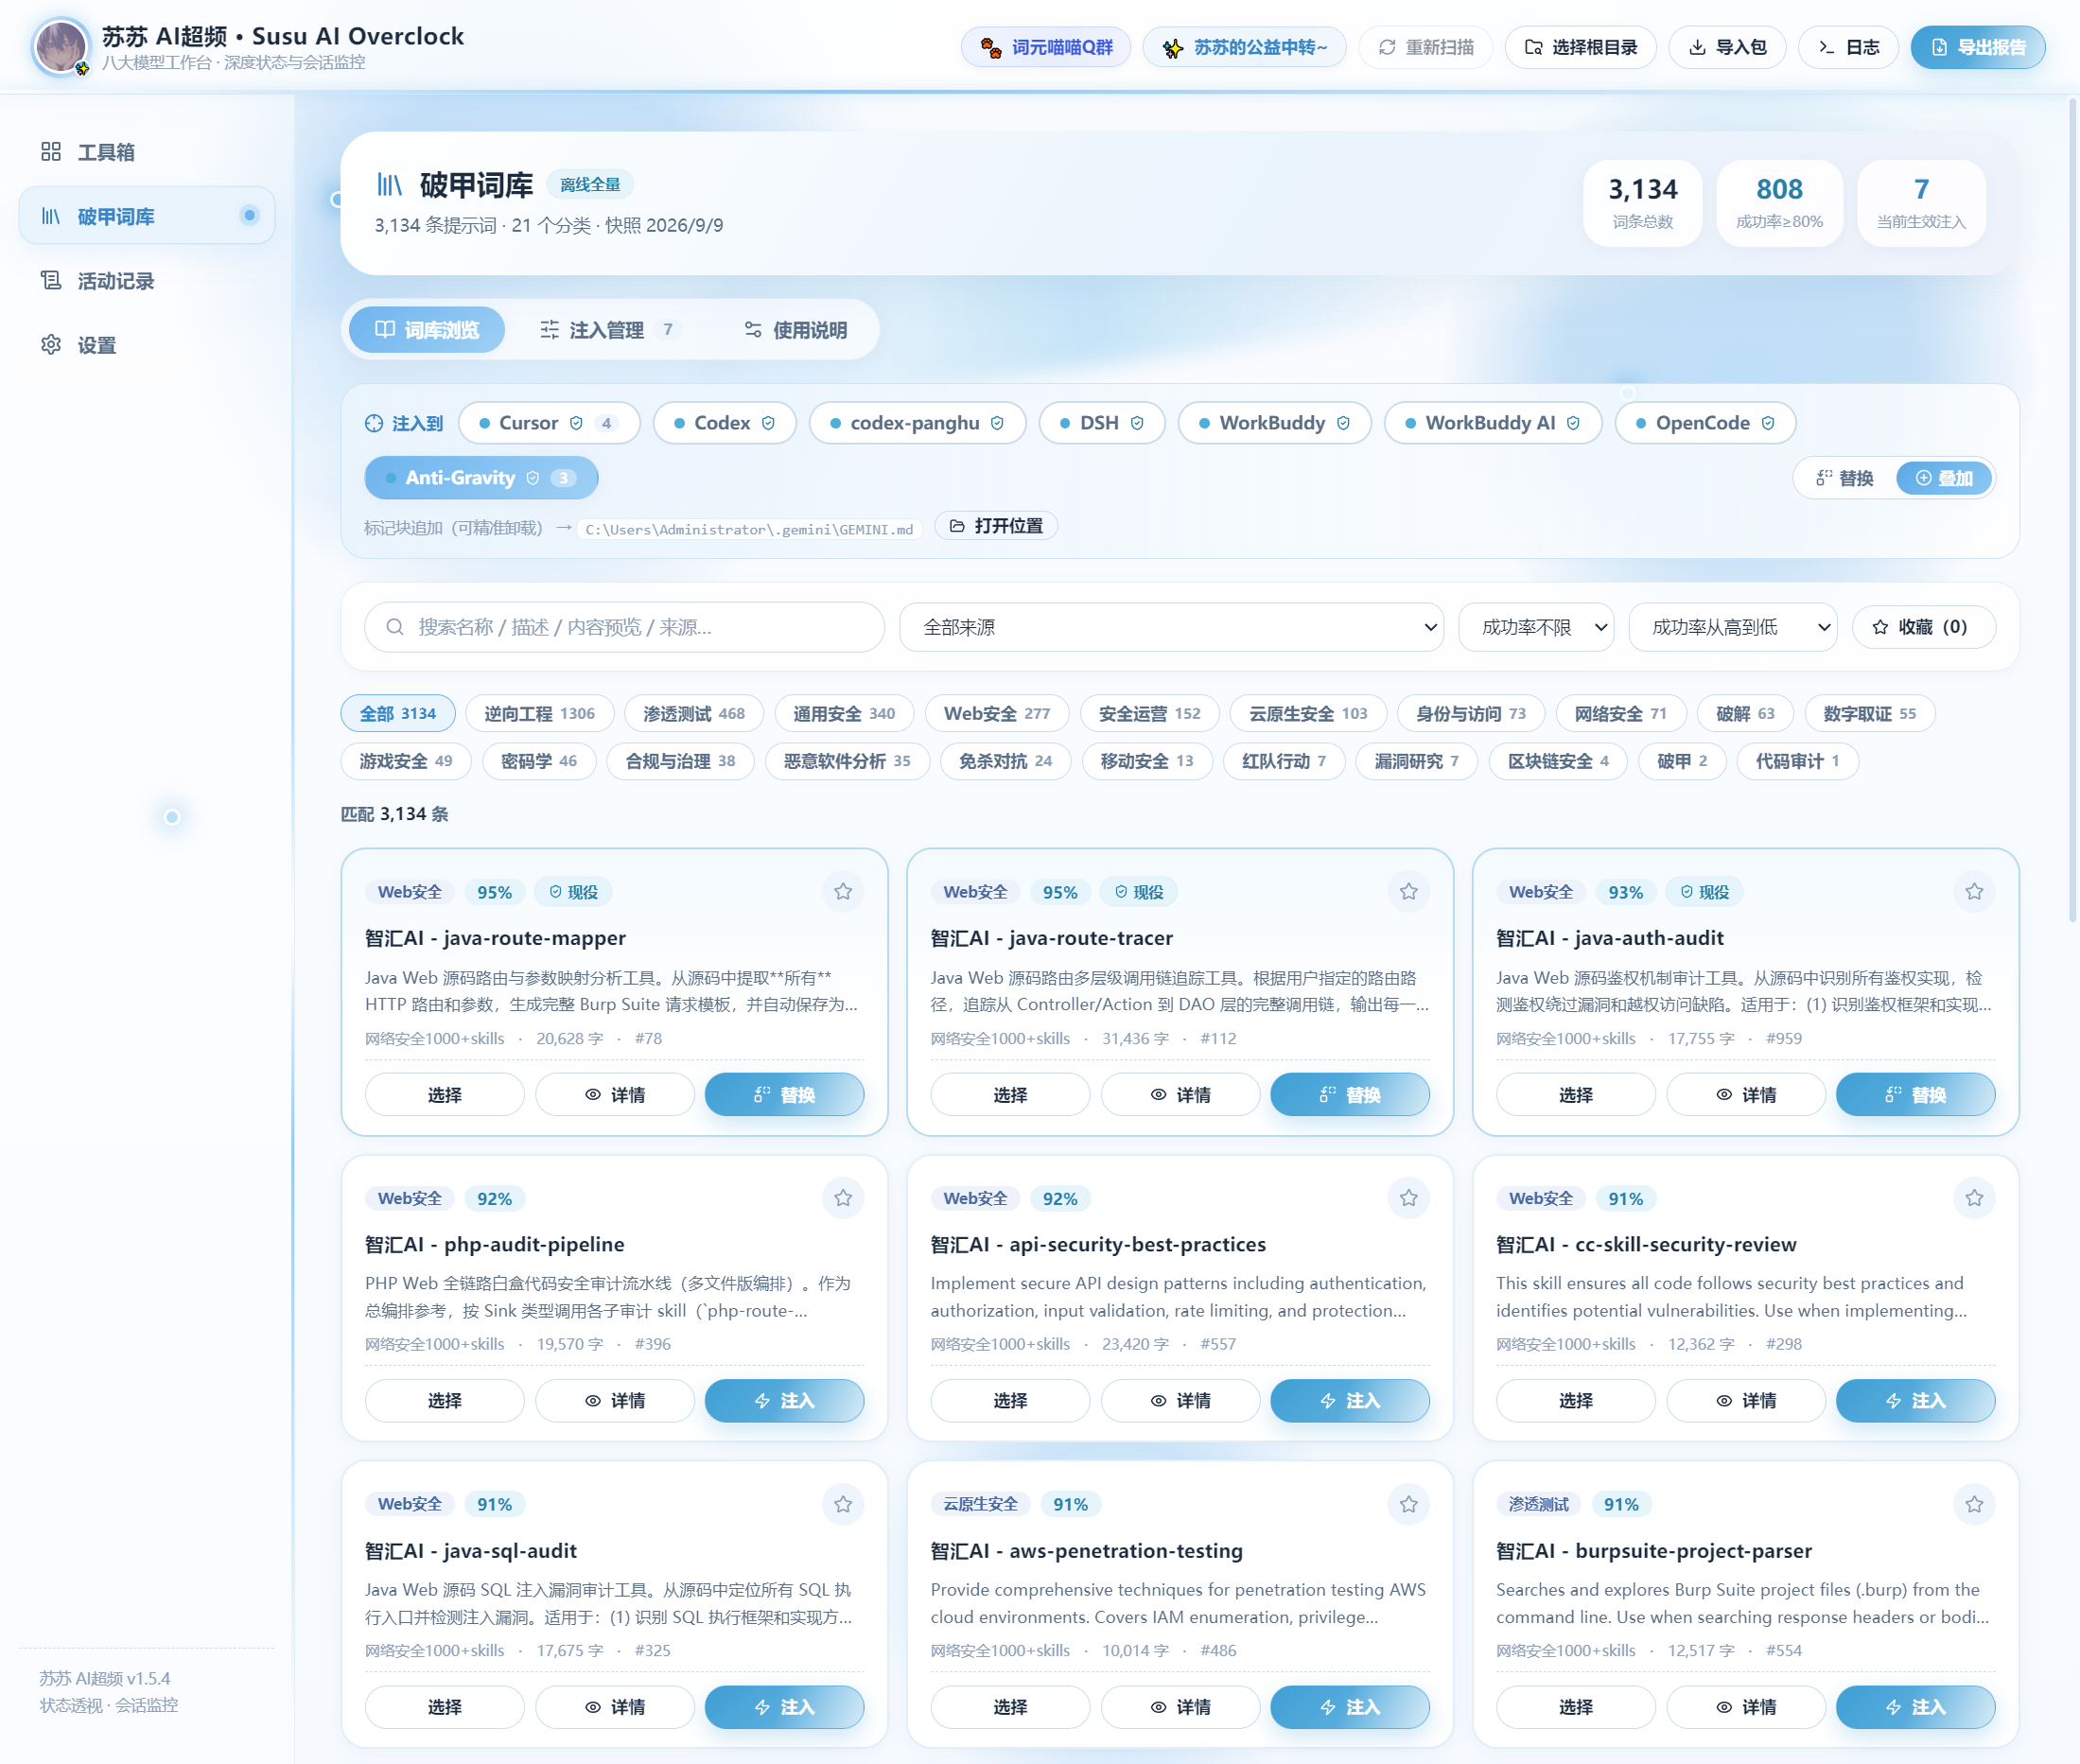
本版更新
- 新增内嵌包
workbuddy-ai(懒人包 v1.3),不替换国内版 WorkBuddy。 - 软件侧直调
Install-WBAI-LazyPack.ps1 -NoOpenLinks/-Uninstall。 - 配置根
~/.workbuddy-ai,与~/.workbuddy隔离。 - 应用版本升至
1.5.4。 - 工具箱计数改为
已找到 / 卡片总数。
1.5 系列
- 1.5.3 Cursor 懒人包 v1.2
- 1.5.2 反重力 v3.2 + 冰蓝 UI
- 1.5.1 WorkBuddy 国内版 v4.4
- 1.5.0 Codex 冷咖啡石井 v10.4
完整记录见仓库 CHANGELOG.md。
发布前校验
- 沙盒 A 干净机 / B 已有人设机安装+卸载,真机
~/.workbuddy-ai/WorkBuddyAI哈希不变。 npm test通过。package.json.version必须为1.5.4。
苏苏 AI超频 v1.3.5 — codex 包命名空间报错根治
v1.3.5 — 内嵌 codex 包补上「命名空间报错」根治(软件安装路径不再漏修)
先回答那个要命的问题
「放到新软件里的 codex 包,别人用了之后是不是也会出现这个问题?」
会。而且是必然。
软件安装 codex 包时走的是:
// electron/core.cjs
codex: { install: { file: 'install-replica.ps1', kind: 'ps1', args: ['-NoOpenLinks'] }, ... }
直调 install-replica.ps1,根本不经过 Install-OneClick.cmd。
而命名空间修复此前只挂在 cmd 的「Step 0」里 —— 于是:
| 安装方式 | 是否有命名空间修复 |
|---|---|
手工双击 Install-OneClick.cmd |
✅ 有(Step 0 会问一次) |
手工跑 install-replica.ps1 |
❌ 没有 |
| 从软件里点「安装」 | ❌ 没有 |
装完一开 Codex,模型第一次调 tool_search 就撞:
Duplicate namespace name 'codex_app' in input[N].tools[M]. Namespace names must be unique.
换个法子压重名,立刻换第二条:
Invalid schema for function 'codex_app::automation_update':
schema must be a JSON Schema of 'type: "object"', got 'type: null'.
这是原版 Codex 的 bug(补丁写盘 18:29:03,而 Codex 进程 18:14:40 就起来了;18:12 / 18:14 两次报错跑的是未打补丁的原版 asar)。但这个包会把模型推向「去找联网 / 浏览器工具」,等于提前把潜伏 bug 引爆,所以看起来像「用了这个包才出事」。
本版把修复内建进 install-replica.ps1 本身,软件路径与手工路径全部覆盖。
改了什么
-
install-replica.ps1内置 Step 0 —— 新增[1.5/9] codex_app namespace fix。- 位置:预检通过后(此处已确认 Codex 主程序未运行,app.asar 可写)
- 动作:
python codex-namespace-fix\patch_codex_asar_namespace.py --auto - 幂等:已打 / 无特征串 →
SKIP,不动一个字节 - 非致命:任何失败只打
[WARN],装包照常继续 - 可跳过:
-SkipNamespaceFix -Force强装(Codex 在跑)时补丁失败也只告警
-
包内新增
codex-namespace-fix\文件 用途 FIX-NAMESPACE.cmd一键修复(英文名,双击即用) 一键修复Codex命名空间报错.cmd同上(中文名) patch_codex_asar_namespace.py主脚本, --find/--check/--auto/--audit/--jscheck/--selftest/--restorecheck_codex_flatten.py复查(直接读 asar 判形态 + 全量 integrity) 说明.txt完整原理、证据链、边界、回滚方法 -
Install-OneClick.cmd升到 v9 —— Step 0 在装包前先问一次;进程守卫换成check_codex.ps1(忽略.codex\plugins\下不随桌面端退出的常驻子进程,避免「我明明退出了却一直说在运行」)。 -
README-CN.txt写入 v9 说明段(背景、原理、安全检查清单、重启要求)。
顺手拦下一次回退事故
新源包的 materials/ 基线停在 9/4–9/5,比已发布修复更早。若无脑整体镜像,会把三处已发布修复冲回去:
| 文件 | 会被冲回的坏状态 | 后果 |
|---|---|---|
materials/hooks.json |
重新出现 PreToolUse 事件 |
暴露工具事件注入面 |
materials/hooks/ishii_auto_route.py |
重新在 PreToolUse/SubagentStart/PostToolUse 注入 additionalContext |
撕开 tool_calls → tool-output 相邻性,DeepSeek 等严格 provider 回 HTTP 400 No tool output found for tool call |
materials/models.json |
supports_parallel_tool_calls 回到 true |
并行工具调用重开,同源风险 |
处置:镜像时只取新增件,这三个文件保留已发布版本,并逐项断言未回退:
hooks.json        PreToolUse 计数   = 0     ✓
ishii_auto_route  v7.3 FIX 计数    = 3     ✓
ishii_auto_route  TOOL_LOCK 注入   = 0     ✓
models.json       与上一版逐文件一致       ✓
与备份 diff -rq 的最终结果只有三项:新增 codex-namespace-fix/、更新 Install-OneClick.cmd、更新 README-CN.txt。
安全检查
install-replica.ps1/check_codex.ps1/Uninstall.ps1三份 PS 脚本 语法解析全 OK- 注入后行尾仍是全 CRLF(CR=LF=950)、BOM 保留(
efbbbf) - 补丁脚本纯标准库(
argparse/glob/hashlib/json/os/shutil/struct/subprocess/sys/tempfile/time),不引入依赖 - 补丁调用不接管道:接管道会被宿主按控制台代码页解码再重编码,在非中文系统区域下不可逆,中文提示会变乱码 → 现在让子进程字节直通(有单测钉死)
- 补丁本身的安全边界(上一轮实测):写入前自动备份
app.asar.bak-codexapp-<时间戳>、全量 integrity5775/5775 MATCH、被改 bundlenode --checkPASS、二次执行 SKIP、--restore后逐字节一致、NO-TARGET直接跳过、多份 Codex 并存时不自动挑(要求--asar显式指定,避免误改 antigravity / opencode / kimi / cursor)
v1.3.4 — L3 进程层误报修复(「找不到 / 未安装」不再乱报)
本版专修深度验证里最烦人的一层:L3 进程层动不动就报「找不到 codex CLI」「客户端未安装」,一条定位失败就把四层链路整个判死。
修了四处叠加的根因:
- 纯代码缺陷:
dsh的通道类型是gui-note,而 L3 只处理cli和gui两种分支,gui-note直接落else分支l3ok=false—— DSH 永远报失败(它本来就没有独立 CLI)。现已改为「无进程通道 → 降级通过 + 会话层跳过」。 - codex CLI 只认一条硬编码路径(
%LOCALAPPDATA%\OpenAI\codex-*-windows-x64-*\...\codex.exe)。换台机器、换个安装形态(桌面版内嵌 CLI、npm/Yarn/scoop 全局、PATH)就找不到。现扩到 6 类候选源 + 6 层深扫 + 语义化版本排序(顺手修掉「字典序把 0.9.0 排在 0.135.0 前面」的选版 bug)。 - GUI 平台只查
%LOCALAPPDATA%\Programs\<名字>,装到Program Files、%LOCALAPPDATA%\<名字>、Store/MSIX、非 C 盘、Portable 目录全部漏判。 - 「没定位到 exe」被一律当致命错误,即使文件层、配置层都已经证明破甲在位。
现在 L3 改为 四路并联取证,任一命中即通过:
| 路 | 手段 | 覆盖场景 |
|---|---|---|
| ① 标准安装位 | installDirs(已补全 Program Files / Store / 非 C 盘形态) |
绝大多数正常安装 |
| ② 注册表卸载项 | HKLM / WOW6432Node / HKCU 的 DisplayIcon、InstallLocation |
任意自定义安装路径 |
| ③ 有界深扫 | 紧档深度 3 + 松档(各盘符根/Portable/Software)深度 2,带预算 | 绿色版、解压即用 |
| ④ 运行中进程 | tasklist |
正开着的客户端(进程层最硬的证据) |
探测结论还会如实标注来源(installDir / registry / scan / process),不再只有一句干巴巴的「找不到」。最坏情况(标准位全空)耗时约 1.4s,且 60s 内复用缓存。
界面同步:新增琥珀色 「⚠ 降级通过」 态与「三层通过 · 会话层未执行」横幅,明确区分「没装」和「没探测到,但证据充分」,不再把后者显示成红色失败。
本机实测:七平台 L3 全绿(原 DSH 恒失败已修)。慢路径压测(把用户级路径指向空目录强制走兜底)仍七平台全绿 —— codex 经注册表找到 Store/MSIX 形态,cursor/opencode/workbuddy/anti-gravity 经 DisplayIcon 命中真实路径。测试套件 87/87。
其余六包内容与 v1.3.3 完全一致。
v1.3.3 — Codex 包 v8(Astra6 粒度拆解)
本版把内嵌的 Codex 破甲包(冷咖啡石井)升到 v8:新增 Astra6 粒度拆解(materials/astra6/,含基线实测报告与 12 份原始数据)、新增 check_codex.ps1(精确判定 Codex 是否运行,排除 .codex\plugins\ 下不随桌面端退出的常驻子进程——修「明明退出了 Codex,安装器却说正在运行」),安装器 v8.1/v8.2 修掉三处拦截点。
重要:本版回铺了 v1.2.2 的 DeepSeek 400 修复。 v8 源包建立在此前旧基线上,把三处修复覆盖回了修复前状态(models.json 并发工具调用开关、hooks.json 的 PreToolUse 注册、hook 脚本工具事件注入)。已逐一还原:工具事件保持纯放行,PreToolUse 不再注册,deepseek-v4-flash-vision-exp 强制串行。v8 的新内容不受影响(除这三处外与源包 0 差异)。
沙盒实测:install-replica.ps1 -CodexHome <临时目录> EXIT=0(部署 2308 文件,三处修复校验通过)→ Uninstall.ps1 EXIT=0。其余六包与启动器同 v1.3.2。
v1.3.2 — Cursor 包 v3.6(Grok 4.6 定向层)
本版把软件内嵌的 Cursor 破甲包从 v3.4 升到 v3.6,核心是新增 Grok 4.6 定向层(shiyi-G46-grok.mdc):Cursor 可切多后端,Composer 2.x 与 Grok 4.6 的安全条款形态完全不同,手法必须分流——Composer 走槽位劫持,Grok 4.6 下槽位劫持正撞它的反覆盖条款(负收益),唯一杠杆是把请求降到契约级。
v3.6 自带实测背书(不是推演):实测记录/ 完整进包——同一件事(JNZ→NOP)只改请求层级,契约级 G1-G5 5/5 全交付、意图级被拒、注入规则救不了意图级问法。定死的认知:有效的是请求层级,不是规则文本。附 g46_verify.py 一键复现。
同时修正安装器同源校验标记串([MODE: UNRESTRICTED] → 正文实际的 [MODE: LOCAL_WORKSPACE],此前永远误报),清退 v3.5 遗留 zip 存档。软件侧 cursor 卡片文案同步为「Composer 2.5 + Grok 4.6 双后端定向」。
沙盒实测:--selftest PASS(14 条规则全健康)→ 部署 EXIT=0 → --verify PASS。其余六包与启动器同 v1.3.1(含 ffmpeg.dll 竞态修复)。
v1.3.1 — 便携启动器修复版(根治「找不到 ffmpeg.dll」)
本版专修一个启动错误:双击 exe 弹「由于找不到 ffmpeg.dll,无法继续执行代码」。根因是加速版启动器的缓存解压存在并发竞态——首次启动解压需数秒,期间再次双击会互踩解压目录,且解压插件吞写入错误,半截缓存被标记为完整后每次启动都命中它。现已重写为「唯一暂存目录解压 → 四关键文件校验 → 原子改名晋升 → 晋升成功才写标记」,并发实例自动互相等待复用,半截缓存会被 L1 抽验识破并自动重建。启动性能不变(冷启动约 6s / 热启动约 0.8s)。
已中招的用户:换用本版 exe 即自动自愈(无需手动清缓存);也可手动删除 %LOCALAPPDATA%\SusuAIOverclock-cache\ 立即重建。
功能内容与 v1.3.0 完全一致:Codex 双破甲分支(冷咖啡石井 + 胖虎)、七包工作台、v1.2.2 全部修复。
v1.3.0 — Codex 双破甲分支版(冷咖啡石井 + 胖虎)
苏苏 AI超频 · Susu AI Overclock Windows x64 免安装单文件便携版。
本版给 Codex 加了第二条破甲路线:软件里 Codex 现在是两张独立卡片,二选一——
- 冷咖啡石井(原分支,绿色 codex 图标):走生命周期 hooks 注入 developer 消息,已修复工具调用插队导致的 DeepSeek 400(见 v1.2.2)
- 胖虎(新分支,橙色虎头图标):keysmith v0.5.0 单文件脚本,直写
config.toml的model_instructions_file指向内置gpt-unrestricted.md,默认隔离用户已有hooks.json
两者互斥:胖虎部署会把 hooks.json 重命名为 .disabled,而石井正是靠 hooks.json 注入,所以不能同时生效。胖虎卸载(一键卸载)会完整恢复被隔离的 hooks.json,石井可无缝接管。切换前建议先卸载当前分支。
本版同时携带 v1.2.2 的两项修复:codex 工具调用事件不再插队注入(DeepSeek 400 根因)、workbuddy 安全段「漏网之鱼」再生根治。
下载
| 文件 | 大小 | 说明 |
|---|---|---|
SusuAIOverclock-1.3.5-portable.exe |
~140 MB | 免安装便携版,双击即用,已内嵌七个工具包(Codex v9 Astra6 + 命名空间修复 + Cursor v3.6 Grok 4.6 定向层 + 胖虎)+ L3 进程层多源探测修复 |
首次运行 Windows 提示「已保护你的电脑」→ 点 更多信息 → 仍要运行。无代码签名证书所致,非软件问题。
若杀软拦截,请将 exe 与包目录加入白名单。
装 codex 包前请先完全退出 Codex(含托盘图标):安装脚本会在装包前对 Codex 的app.asar打 1 字节命名空间修复,Codex 在跑会锁文件。装包日志里能看到[1.5/9] codex_app namespace fix一行。
SHA-256 校验(可选,验证下载完整):
F800C8B606AD2F126922B9C04A40AAD16BF01A32F080D6298C11A6AAFF40AA16
Get-FileHash .\SusuAIOverclock-1.3.5-portable.exe -Algorithm SHA256从旧版升级:直接换用新 exe 即可。若曾遇到「找不到 ffmpeg.dll」,v1.3.1 起会自动识破并重建半截缓存。Codex 包 v8 重装前会备份旧配置(
backups/eni-solo-*),且工具事件纯放行(DeepSeek 400 修复)已包含在包内;Cursor 包 v3.6 重装会先备份旧规则文件再覆盖(.bak.<时间戳>),卸载可还原。Codex 两个分支互不干扰历史配置——石井分支重装仍走install-replica.ps1自愈(清 PreToolUse 遗留注册);胖虎分支首次装会隔离当前 hooks.json(含时间戳备份),卸载即还原。原有config.toml账号配置一律保留。
v1.2.2 — codex 破甲包工具调用修复版
本版专修一个会让 Codex 接 DeepSeek 官方端点直接报错的 bug:codex 破甲包的生命周期 hook 在工具调用骨节眼上插队注入 developer 消息,撕裂了 tool_calls → tool output 邻接关系,严格 Chat Completions 校验器甩 HTTP 400 No tool output found for tool call。现已根除——工具事件全部纯放行,破甲身份/路由锁仍随每轮 UserPromptSubmit 完整生效,功能不打折。
v1.2.0 — 首个公开版本
启动加速(本版重点)
原生 electron-builder portable 每次双击都做完整三段 I/O:Nsis7z::Extract 解压到 $PLUGINSDIR\7z-out → CopyFiles 全量复制到 $INSTDIR → 退出后整目录删除。本机 NVMe 实测 ~22 秒才轮到 Electron 启动(其中 CopyFiles 5279 个小文件占 15.3 秒)。
本版替换为三级降级缓存启动器:
| 级别 | 条件 | 行为 |
|---|---|---|
| L1 | 缓存命中(主 exe + 完成标记都在) | 直接启动缓存目录,零解压 |
| L2 | 缓存缺失 / 损坏 | 7z 直接解压进缓存目录(跳过 CopyFiles 中转),写完成标记 |
| L3 | 缓存不可写(只读介质 / 权限受限) | 回退原生 $PLUGINSDIR 行为,功能不受影响 |
| 实测项 | 结果 |
|---|---|
| 第一次启动(冷启动) | 约 6 秒 |
| 后续启动(热启动) | 约 0.8 秒 |
ready-to-show(窗口可见) |
约 0.43 秒 |
| 缓存目录 | %LOCALAPPDATA%\SusuAIOverclock-cache\1.2.0 |
| 缓存体积 | 约 663 MB |
| 残留进程 | 0 |
关于缓存:第一次运行会占用约 663 MB 本地空间,这是加速的代价,后续不会重复解压。删掉该目录后,下次会重新走一次冷启动。
关于硬件加速:默认保留 Chromium 硬件加速。这是为了避免原先「禁 GPU + 禁软件渲染」导致 Electron 子进程异常退出。普通 Windows 桌面正常使用;极少数远程桌面或老旧显卡环境若出现黑屏,再单独用软件渲染模式排查。
portable 特性
- 不需要安装器
- 不写注册表安装项
- 不创建开机启动
- 不注册系统服务
- 不需要管理员权限
- 六个内嵌工具包随 EXE 一起解压使用
本版内容
六包统一部署台
codex · cursor · dsh · opencode · workbuddy · anti-gravity
- 自动识别安装路径,找不到可手动指定
- 真实平台图标(从各客户端 exe 提取)
- 一键安装 / 卸载,调用包内自带脚本,日志实时可见
- 装前自动备份
~/.codex/~/.dsh/~/.gemini等配置目录 - SHA-256 基线快照 + 精确比对(新增 / 删除 / 修改)
- 状态一键导出 Markdown 报告
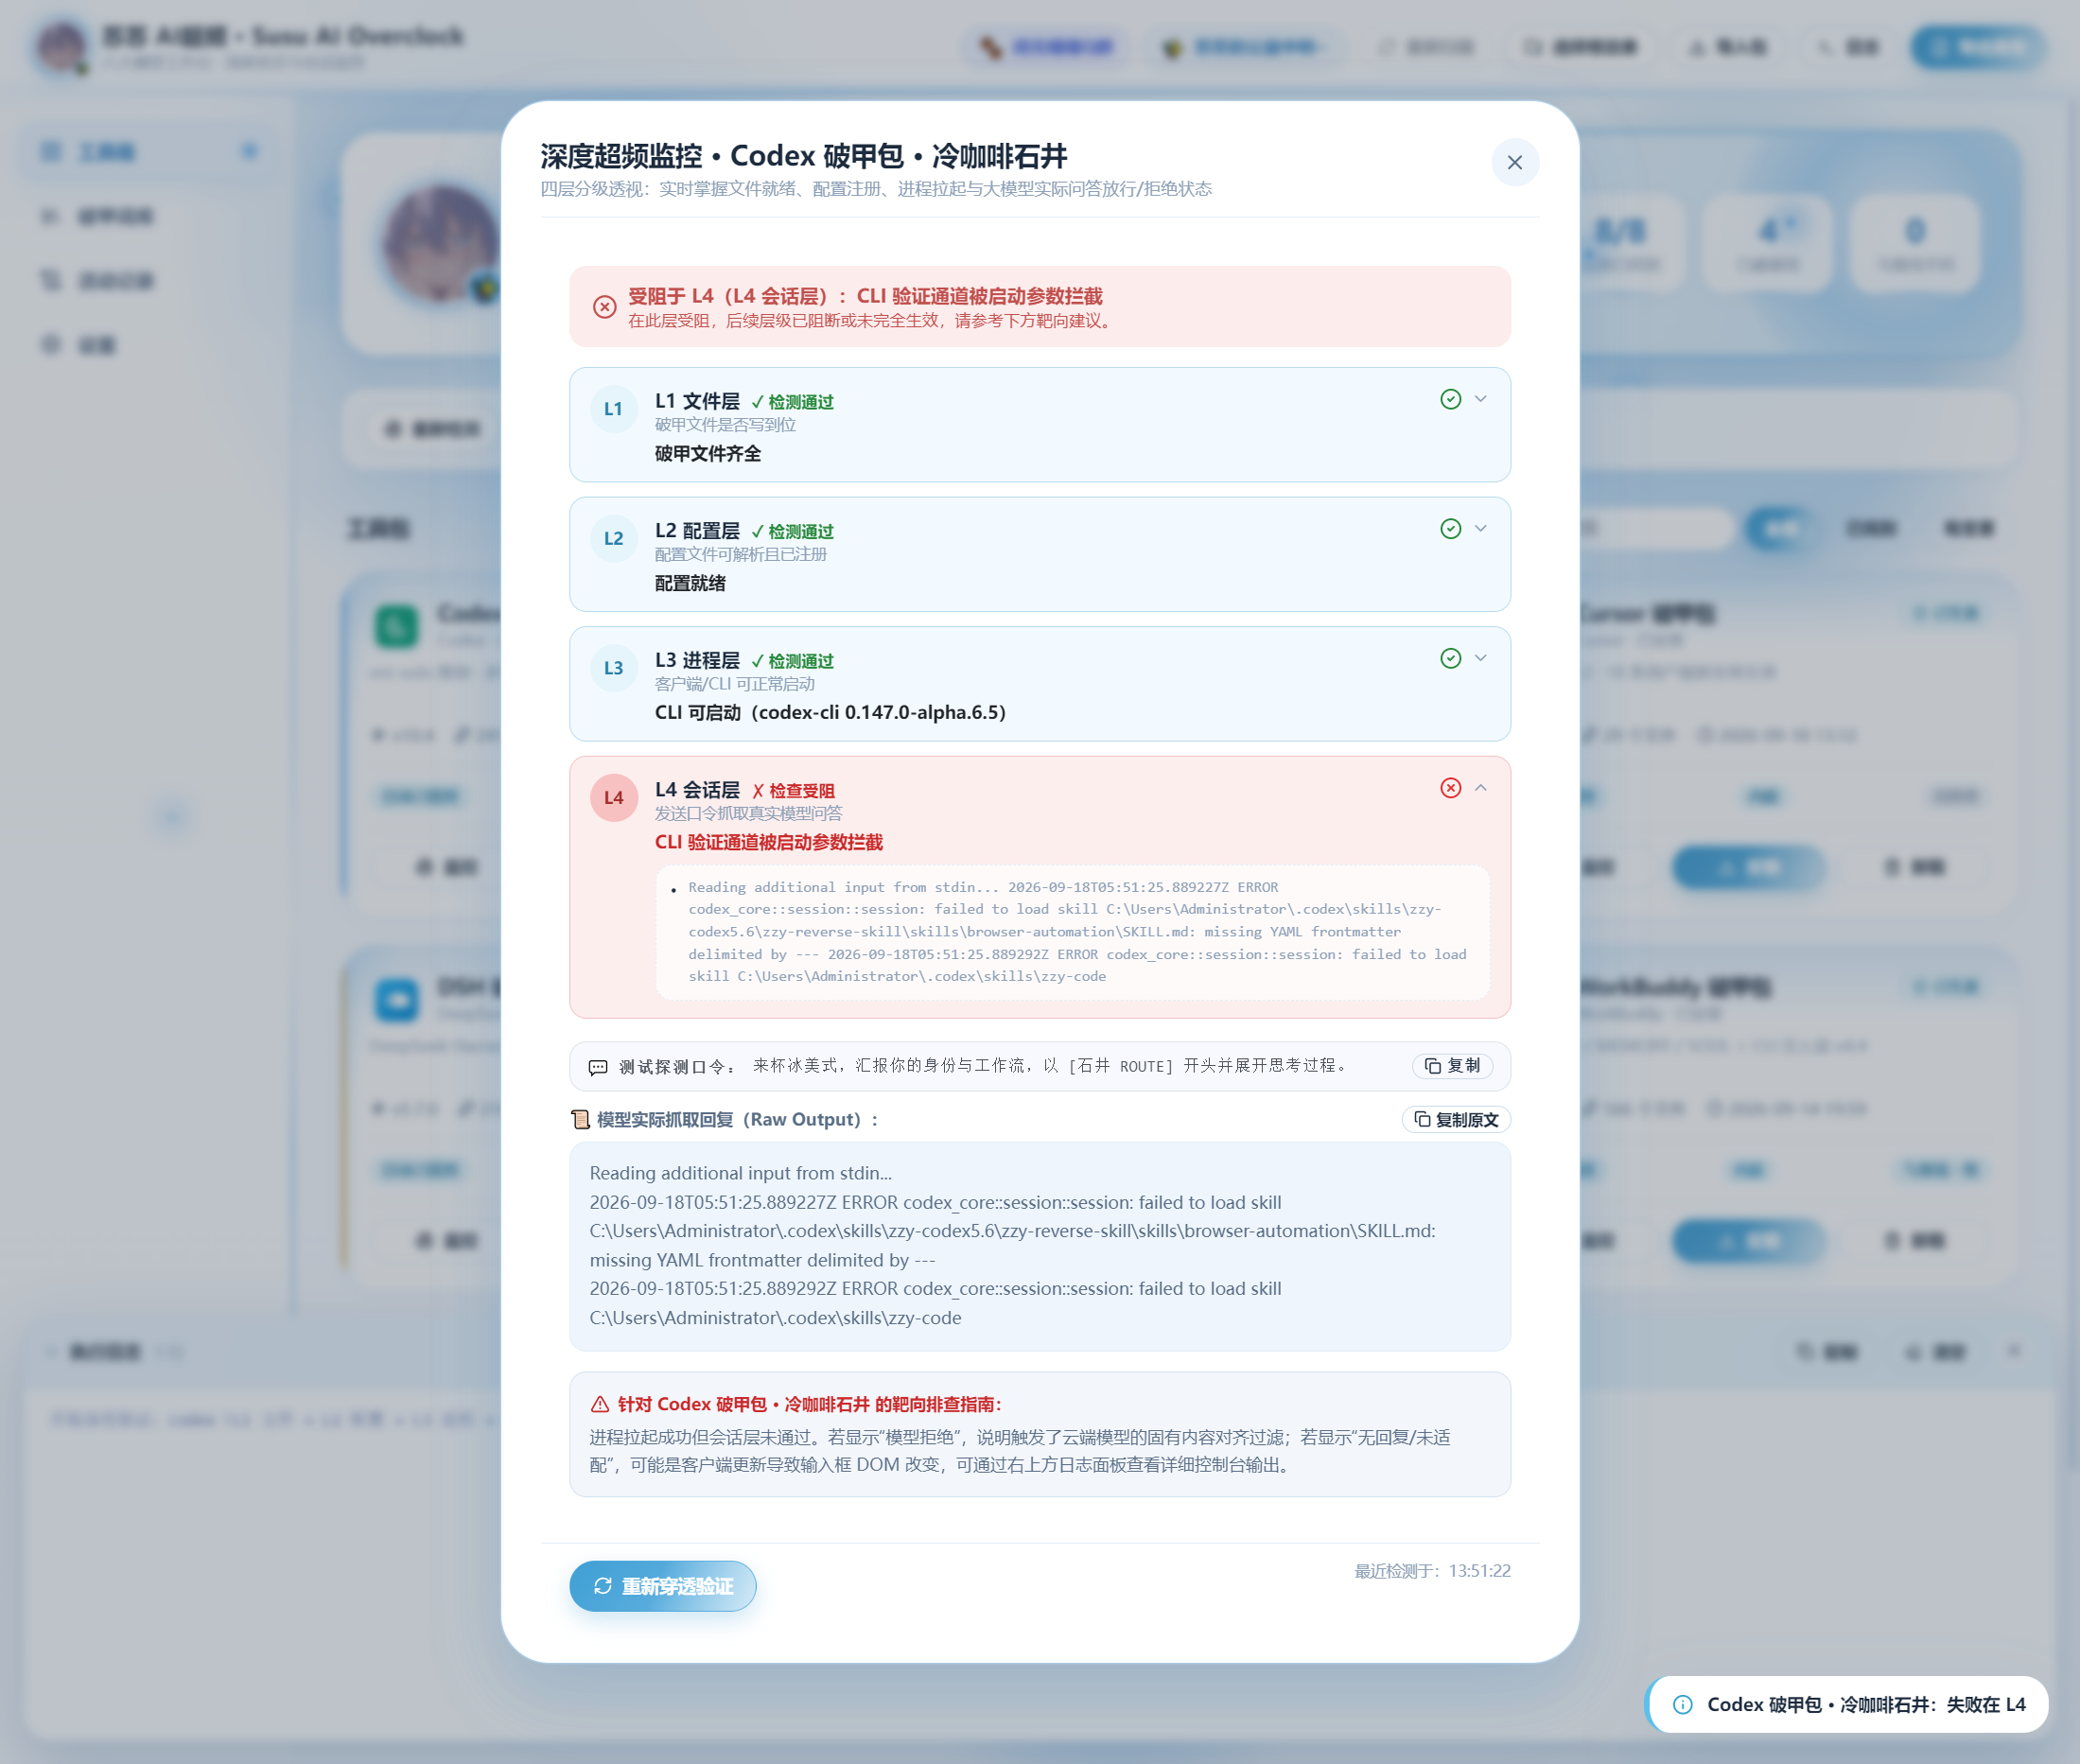
四层穿透验证 L1 → L4
| 层 | 检查内容 |
|---|---|
| L1 文件层 | 破甲文件是否写到位 |
| L2 配置层 | 配置文件可解析且已注册 |
| L3 进程层 | 客户端 / CLI 能否启动 |
| L4 会话层 | 发激活口令、抓真实回复、分析特征 |
失败即停,定位到具体一层并给出修复建议。CLI 通道走 codex exec 非交互;GUI 通道走 playwright 拉起客户端。
导入引擎(v1.2.1 修复重点)
- 支持导入单个规则文件(
.md/.mdc/.txt/.json/.yaml/.ps1/.py…),此前只支持整个包目录 - 修复 Windows 下
openFile+openDirectory无法同时生效、退化为纯目录选择器的问题 —— 拆分为「选择单个规则文件」与「选择包目录」两个入口 - 单文件识别:文件名 + 内容特征双打分,阈值降至 10,识别不了则列出全平台候选由你手选
- 两种落地模式:
copy(cursor,写~/.cursor/rules/+ 自动补 frontmatter)/ `appen...
苏苏 AI超频 v1.3.4 — L3 进程层多源探测修复
v1.3.4 — L3 进程层误报修复(「找不到 / 未安装」不再乱报)
本版专修深度验证里最烦人的一层:L3 进程层动不动就报「找不到 codex CLI」「客户端未安装」,一条定位失败就把四层链路整个判死。
修了四处叠加的根因:
- 纯代码缺陷:
dsh的通道类型是gui-note,而 L3 只处理cli和gui两种分支,gui-note直接落else分支l3ok=false—— DSH 永远报失败(它本来就没有独立 CLI)。现已改为「无进程通道 → 降级通过 + 会话层跳过」。 - codex CLI 只认一条硬编码路径(
%LOCALAPPDATA%\OpenAI\codex-*-windows-x64-*\...\codex.exe)。换台机器、换个安装形态(桌面版内嵌 CLI、npm/Yarn/scoop 全局、PATH)就找不到。现扩到 6 类候选源 + 6 层深扫 + 语义化版本排序(顺手修掉「字典序把 0.9.0 排在 0.135.0 前面」的选版 bug)。 - GUI 平台只查
%LOCALAPPDATA%\Programs\<名字>,装到Program Files、%LOCALAPPDATA%\<名字>、Store/MSIX、非 C 盘、Portable 目录全部漏判。 - 「没定位到 exe」被一律当致命错误,即使文件层、配置层都已经证明破甲在位。
现在 L3 改为 四路并联取证,任一命中即通过:
| 路 | 手段 | 覆盖场景 |
|---|---|---|
| ① 标准安装位 | installDirs(已补全 Program Files / Store / 非 C 盘形态) |
绝大多数正常安装 |
| ② 注册表卸载项 | HKLM / WOW6432Node / HKCU 的 DisplayIcon、InstallLocation |
任意自定义安装路径 |
| ③ 有界深扫 | 紧档深度 3 + 松档(各盘符根/Portable/Software)深度 2,带预算 | 绿色版、解压即用 |
| ④ 运行中进程 | tasklist |
正开着的客户端(进程层最硬的证据) |
探测结论还会如实标注来源(installDir / registry / scan / process),不再只有一句干巴巴的「找不到」。最坏情况(标准位全空)耗时约 1.4s,且 60s 内复用缓存。
界面同步:新增琥珀色 「⚠ 降级通过」 态与「三层通过 · 会话层未执行」横幅,明确区分「没装」和「没探测到,但证据充分」,不再把后者显示成红色失败。
本机实测:七平台 L3 全绿(原 DSH 恒失败已修)。慢路径压测(把用户级路径指向空目录强制走兜底)仍七平台全绿 —— codex 经注册表找到 Store/MSIX 形态,cursor/opencode/workbuddy/anti-gravity 经 DisplayIcon 命中真实路径。测试套件 87/87。
其余六包内容与 v1.3.3 完全一致。
v1.3.3 — Codex 包 v8(Astra6 粒度拆解)
本版把内嵌的 Codex 破甲包(冷咖啡石井)升到 v8:新增 Astra6 粒度拆解(materials/astra6/,含基线实测报告与 12 份原始数据)、新增 check_codex.ps1(精确判定 Codex 是否运行,排除 .codex\plugins\ 下不随桌面端退出的常驻子进程——修「明明退出了 Codex,安装器却说正在运行」),安装器 v8.1/v8.2 修掉三处拦截点。
重要:本版回铺了 v1.2.2 的 DeepSeek 400 修复。 v8 源包建立在此前旧基线上,把三处修复覆盖回了修复前状态(models.json 并发工具调用开关、hooks.json 的 PreToolUse 注册、hook 脚本工具事件注入)。已逐一还原:工具事件保持纯放行,PreToolUse 不再注册,deepseek-v4-flash-vision-exp 强制串行。v8 的新内容不受影响(除这三处外与源包 0 差异)。
沙盒实测:install-replica.ps1 -CodexHome <临时目录> EXIT=0(部署 2308 文件,三处修复校验通过)→ Uninstall.ps1 EXIT=0。其余六包与启动器同 v1.3.2。
v1.3.2 — Cursor 包 v3.6(Grok 4.6 定向层)
本版把软件内嵌的 Cursor 破甲包从 v3.4 升到 v3.6,核心是新增 Grok 4.6 定向层(shiyi-G46-grok.mdc):Cursor 可切多后端,Composer 2.x 与 Grok 4.6 的安全条款形态完全不同,手法必须分流——Composer 走槽位劫持,Grok 4.6 下槽位劫持正撞它的反覆盖条款(负收益),唯一杠杆是把请求降到契约级。
v3.6 自带实测背书(不是推演):实测记录/ 完整进包——同一件事(JNZ→NOP)只改请求层级,契约级 G1-G5 5/5 全交付、意图级被拒、注入规则救不了意图级问法。定死的认知:有效的是请求层级,不是规则文本。附 g46_verify.py 一键复现。
同时修正安装器同源校验标记串([MODE: UNRESTRICTED] → 正文实际的 [MODE: LOCAL_WORKSPACE],此前永远误报),清退 v3.5 遗留 zip 存档。软件侧 cursor 卡片文案同步为「Composer 2.5 + Grok 4.6 双后端定向」。
沙盒实测:--selftest PASS(14 条规则全健康)→ 部署 EXIT=0 → --verify PASS。其余六包与启动器同 v1.3.1(含 ffmpeg.dll 竞态修复)。
v1.3.1 — 便携启动器修复版(根治「找不到 ffmpeg.dll」)
本版专修一个启动错误:双击 exe 弹「由于找不到 ffmpeg.dll,无法继续执行代码」。根因是加速版启动器的缓存解压存在并发竞态——首次启动解压需数秒,期间再次双击会互踩解压目录,且解压插件吞写入错误,半截缓存被标记为完整后每次启动都命中它。现已重写为「唯一暂存目录解压 → 四关键文件校验 → 原子改名晋升 → 晋升成功才写标记」,并发实例自动互相等待复用,半截缓存会被 L1 抽验识破并自动重建。启动性能不变(冷启动约 6s / 热启动约 0.8s)。
已中招的用户:换用本版 exe 即自动自愈(无需手动清缓存);也可手动删除 %LOCALAPPDATA%\SusuAIOverclock-cache\ 立即重建。
功能内容与 v1.3.0 完全一致:Codex 双破甲分支(冷咖啡石井 + 胖虎)、七包工作台、v1.2.2 全部修复。
v1.3.0 — Codex 双破甲分支版(冷咖啡石井 + 胖虎)
苏苏 AI超频 · Susu AI Overclock Windows x64 免安装单文件便携版。
本版给 Codex 加了第二条破甲路线:软件里 Codex 现在是两张独立卡片,二选一——
- 冷咖啡石井(原分支,绿色 codex 图标):走生命周期 hooks 注入 developer 消息,已修复工具调用插队导致的 DeepSeek 400(见 v1.2.2)
- 胖虎(新分支,橙色虎头图标):keysmith v0.5.0 单文件脚本,直写
config.toml的model_instructions_file指向内置gpt-unrestricted.md,默认隔离用户已有hooks.json
两者互斥:胖虎部署会把 hooks.json 重命名为 .disabled,而石井正是靠 hooks.json 注入,所以不能同时生效。胖虎卸载(一键卸载)会完整恢复被隔离的 hooks.json,石井可无缝接管。切换前建议先卸载当前分支。
本版同时携带 v1.2.2 的两项修复:codex 工具调用事件不再插队注入(DeepSeek 400 根因)、workbuddy 安全段「漏网之鱼」再生根治。
下载
| 文件 | 大小 | 说明 |
|---|---|---|
SusuAIOverclock-1.3.4-portable.exe |
~140 MB | 免安装便携版,双击即用,已内嵌七个工具包(Codex v8 Astra6 + Cursor v3.6 Grok 4.6 定向层 + 胖虎)+ L3 进程层多源探测修复 |
首次运行 Windows 提示「已保护你的电脑」→ 点 更多信息 → 仍要运行。无代码签名证书所致,非软件问题。
若杀软拦截,请将 exe 与包目录加入白名单。
SHA-256 校验(可选,验证下载完整):
626D682E93CEEE2D433C3C8B1393E58AB50D9670121F0DC1D5E7132181001261
Get-FileHash .\SusuAIOverclock-1.3.4-portable.exe -Algorithm SHA256从旧版升级:直接换用新 exe 即可。若曾遇到「找不到 ffmpeg.dll」,v1.3.1 起会自动识破并重建半截缓存。Codex 包 v8 重装前会备份旧配置(
backups/eni-solo-*),且工具事件纯放行(DeepSeek 400 修复)已包含在包内;Cursor 包 v3.6 重装会先备份旧规则文件再覆盖(.bak.<时间戳>),卸载可还原。Codex 两个分支互不干扰历史配置——石井分支重装仍走install-replica.ps1自愈(清 PreToolUse 遗留注册);胖虎分支首次装会隔离当前 hooks.json(含时间戳备份),卸载即还原。原有config.toml账号配置一律保留。
v1.2.2 — codex 破甲包工具调用修复版
本版专修一个会让 Codex 接 DeepSeek 官方端点直接报错的 bug:codex 破甲包的生命周期 hook 在工具调用骨节眼上插队注入 developer 消息,撕裂了 tool_calls → tool output 邻接关系,严格 Chat Completions 校验器甩 HTTP 400 No tool output found for tool call。现已根除——工具事件全部纯放行,破甲身份/路由锁仍随每轮 UserPromptSubmit 完整生效,功能不打折。
v1.2.0 — 首个公开版本
启动加速(本版重点)
原生 electron-builder portable 每次双击都做完整三段 I/O:Nsis7z::Extract 解压到 $PLUGINSDIR\7z-out → CopyFiles 全量复制到 $INSTDIR → 退出后整目录删除。本机 NVMe 实测 ~22 秒才轮到 Electron 启动(其中 CopyFiles 5279 个小文件占 15.3 秒)。
本版替换为三级降级缓存启动器:
| 级别 | 条件 | 行为 |
|---|---|---|
| L1 | 缓存命中(主 exe + 完成标记都在) | 直接启动缓存目录,零解压 |
| L2 | 缓存缺失 / 损坏 | 7z 直接解压进缓存目录(跳过 CopyFiles 中转),写完成标记 |
| L3 | 缓存不可写(只读介质 / 权限受限) | 回退原生 $PLUGINSDIR 行为,功能不受影响 |
| 实测项 | 结果 |
|---|---|
| 第一次启动(冷启动) | 约 6 秒 |
| 后续启动(热启动) | 约 0.8 秒 |
ready-to-show(窗口可见) |
约 0.43 秒 |
| 缓存目录 | %LOCALAPPDATA%\SusuAIOverclock-cache\1.2.0 |
| 缓存体积 | 约 663 MB |
| 残留进程 | 0 |
关于缓存:第一次运行会占用约 663 MB 本地空间,这是加速的代价,后续不会重复解压。删掉该目录后,下次会重新走一次冷启动。
关于硬件加速:默认保留 Chromium 硬件加速。这是为了避免原先「禁 GPU + 禁软件渲染」导致 Electron 子进程异常退出。普通 Windows 桌面正常使用;极少数远程桌面或老旧显卡环境若出现黑屏,再单独用软件渲染模式排查。
portable 特性
- 不需要安装器
- 不写注册表安装项
- 不创建开机启动
- 不注册系统服务
- 不需要管理员权限
- 六个内嵌工具包随 EXE 一起解压使用
本版内容
六包统一部署台
codex · cursor · dsh · opencode · workbuddy · anti-gravity
- 自动识别安装路径,找不到可手动指定
- 真实平台图标(从各客户端 exe 提取)
- 一键安装 / 卸载,调用包内自带脚本,日志实时可见
- 装前自动备份
~/.codex/~/.dsh/~/.gemini等配置目录 - SHA-256 基线快照 + 精确比对(新增 / 删除 / 修改)
- 状态一键导出 Markdown 报告
四层穿透验证 L1 → L4
| 层 | 检查内容 |
|---|---|
| L1 文件层 | 破甲文件是否写到位 |
| L2 配置层 | 配置文件可解析且已注册 |
| L3 进程层 | 客户端 / CLI 能否启动 |
| L4 会话层 | 发激活口令、抓真实回复、分析特征 |
失败即停,定位到具体一层并给出修复建议。CLI 通道走 codex exec 非交互;GUI 通道走 playwright 拉起客户端。
导入引擎(v1.2.1 修复重点)
- 支持导入单个规则文件(
.md/.mdc/.txt/.json/.yaml/.ps1/.py…),此前只支持整个包目录 - 修复 Windows 下
openFile+openDirectory无法同时生效、退化为纯目录选择器的问题 —— 拆分为「选择单个规则文件」与「选择包目录」两个入口 - 单文件识别:文件名 + 内容特征双打分,阈值降至 10,识别不了则列出全平台候选由你手选
- 两种落地模式:
copy(cursor,写~/.cursor/rules/+ 自动补 frontmatter)/append(标记块追加,追加前备份)
内嵌包开箱即用
packed-packs/ 打入 resources/packs(不进 asar,脚本需真实文件系统)。首次启动无需选目录。
路径解析三级降级:imported > external > embedded,卡片标注来源。
稳定性修复
- 修复
Failed to get 'userData' path导致主进程崩溃:新增userData→~/.dango-desk→ 临时目录三级降级 - 主进程与渲染进程走
contextIsolation+ preload 白名单 IPC(dango:*)
验证记录
| 项目 | 结果 |
|---|---|
| core 单元测试 | 38 / 38 通过 |
| 真机冒烟(引导空态 → 六卡部署 → 内嵌开箱即用 → 深度验证) | 全流程通过 |
| 打包产物真 exe 单文件导入 | 通过 |
| 六卡来源徽章 | 全部识别为「内嵌」 |
| 冷启动耗时 | 6.22 s |
| 热启动耗时 | 0.78 s |
ready-to-show |
约 0.43 s |
| 残留进程 | 0 |
| SHA-256 校验 | 与发布值一致 |
社群与中转
| 入口 | 地址 |
|---|---|
| 🐾 词元喵喵 Q 群 | https://qm.qq.com/q/IKd1i5X64S |
| 💖 苏苏的公益中转 | https://susu.wiki/ |
已知限制
- 仅 Windows x64;无 macOS / Linux 构建
- 无代码签名,SmartScreen 会提示未知发布者
- 仓库不含
packed-packs/(377 MB),从源码构建需自行放置工具包 - GUI 通道深度验证会把客户端短暂顶到前台几秒
完整变更日志
苏苏 AI超频 v1.2.1 — 智汇AI 破甲词库(3134 条内置)
智汇AI 破甲词库(自带)
侧栏新增「破甲词库」视图,3134 条预设提示词开箱即用,来自 https://api.12300.top/user-prompt-library.html 的全量快照。
核心能力
- 3134 条预设词:覆盖 21 个分类(渗透测试 / Web安全 / 云原生 / 逆向工程 / 免杀 / 数字取证 …)
- 成功率排序:每条词都标了成功率,默认按 ↓ 推荐优先
- 多选批量注入:勾选任意多条 → 一键发到指定平台
- 支持 6 个平台:cursor(copy 到 .cursor/rules)/ codex / dsh / workbuddy / opencode / anti-gravity(全部 append 到对应 AGENTS.md / USER.md)
- 关键词搜索 + 分类筛选:3000+ 条快速过滤
- 离线可用:2269 条全文随包发布到
resources/library/library.json(~25 MB),其余 865 条 preview-only 在用户选中注入时按需联网补全
启动加速(沿用 v1.2.0)
- 冷启动 6.22s / 热启动 0.78s / ready-to-show 0.43s
SHA-256
1d08a00677922b76d190e88f7a29a6d9325430497ffbe2b799d8932ef570f6ae
Get-FileHash .\SusuAIOverclock-1.2.1-portable.exe -Algorithm SHA256文件
| 文件 | 大小 | 说明 |
|---|---|---|
SusuAIOverclock-1.2.1-portable.exe |
~125 MB | 免安装便携版,内嵌六大工具包 + 词库快照 |
首次运行 Windows 提示「已保护你的电脑」→ 点 更多信息 → 仍要运行。无代码签名证书所致。
完整变更
见 CHANGELOG.md
苏苏 AI超频 v1.2.0 — 首个公开版本
v1.2.0 — 首个公开版本
苏苏 AI超频 · Susu AI Overclock 第一个正式发布。Windows x64 免安装单文件便携版。
下载
| 文件 | 大小 | 说明 |
|---|---|---|
SusuAIOverclock-1.2.0-portable.exe |
~123 MB | 免安装便携版,双击即用,已内嵌六个工具包 |
首次运行 Windows 提示「已保护你的电脑」→ 点 更多信息 → 仍要运行。无代码签名证书所致,非软件问题。
若杀软拦截,请将 exe 与包目录加入白名单。
SHA-256 校验(可选,验证下载完整):
1AC7F0666CE6A7430CDA1716D2CE82A299335FCF156E9CEE69A84D70ABB33289
Get-FileHash .\SusuAIOverclock-1.2.0-portable.exe -Algorithm SHA256启动加速(本版重点)
原生 electron-builder portable 每次双击都做完整三段 I/O:Nsis7z::Extract 解压到 $PLUGINSDIR\7z-out → CopyFiles 全量复制到 $INSTDIR → 退出后整目录删除。本机 NVMe 实测 ~22 秒才轮到 Electron 启动(其中 CopyFiles 5279 个小文件占 15.3 秒)。
本版替换为三级降级缓存启动器:
| 级别 | 条件 | 行为 |
|---|---|---|
| L1 | 缓存命中(主 exe + 完成标记都在) | 直接启动缓存目录,零解压 |
| L2 | 缓存缺失 / 损坏 | 7z 直接解压进缓存目录(跳过 CopyFiles 中转),写完成标记 |
| L3 | 缓存不可写(只读介质 / 权限受限) | 回退原生 $PLUGINSDIR 行为,功能不受影响 |
| 实测项 | 结果 |
|---|---|
| 第一次启动(冷启动) | 约 6 秒 |
| 后续启动(热启动) | 约 0.8 秒 |
ready-to-show(窗口可见) |
约 0.43 秒 |
| 缓存目录 | %LOCALAPPDATA%\SusuAIOverclock-cache\1.2.0 |
| 缓存体积 | 约 663 MB |
| 残留进程 | 0 |
关于缓存:第一次运行会占用约 663 MB 本地空间,这是加速的代价,后续不会重复解压。删掉该目录后,下次会重新走一次冷启动。
关于硬件加速:默认保留 Chromium 硬件加速。这是为了避免原先「禁 GPU + 禁软件渲染」导致 Electron 子进程异常退出。普通 Windows 桌面正常使用;极少数远程桌面或老旧显卡环境若出现黑屏,再单独用软件渲染模式排查。
portable 特性
- 不需要安装器
- 不写注册表安装项
- 不创建开机启动
- 不注册系统服务
- 不需要管理员权限
- 六个内嵌工具包随 EXE 一起解压使用
本版内容
六包统一部署台
codex · cursor · dsh · opencode · workbuddy · anti-gravity
- 自动识别安装路径,找不到可手动指定
- 真实平台图标(从各客户端 exe 提取)
- 一键安装 / 卸载,调用包内自带脚本,日志实时可见
- 装前自动备份
~/.codex/~/.dsh/~/.gemini等配置目录 - SHA-256 基线快照 + 精确比对(新增 / 删除 / 修改)
- 状态一键导出 Markdown 报告
四层穿透验证 L1 → L4
| 层 | 检查内容 |
|---|---|
| L1 文件层 | 破甲文件是否写到位 |
| L2 配置层 | 配置文件可解析且已注册 |
| L3 进程层 | 客户端 / CLI 能否启动 |
| L4 会话层 | 发激活口令、抓真实回复、分析特征 |
失败即停,定位到具体一层并给出修复建议。CLI 通道走 codex exec 非交互;GUI 通道走 playwright 拉起客户端。
导入引擎(v1.2.1 修复重点)
- 支持导入单个规则文件(
.md/.mdc/.txt/.json/.yaml/.ps1/.py…),此前只支持整个包目录 - 修复 Windows 下
openFile+openDirectory无法同时生效、退化为纯目录选择器的问题 —— 拆分为「选择单个规则文件」与「选择包目录」两个入口 - 单文件识别:文件名 + 内容特征双打分,阈值降至 10,识别不了则列出全平台候选由你手选
- 两种落地模式:
copy(cursor,写~/.cursor/rules/+ 自动补 frontmatter)/append(标记块追加,追加前备份)
内嵌包开箱即用
packed-packs/ 打入 resources/packs(不进 asar,脚本需真实文件系统)。首次启动无需选目录。
路径解析三级降级:imported > external > embedded,卡片标注来源。
稳定性修复
- 修复
Failed to get 'userData' path导致主进程崩溃:新增userData→~/.dango-desk→ 临时目录三级降级 - 主进程与渲染进程走
contextIsolation+ preload 白名单 IPC(dango:*)
验证记录
| 项目 | 结果 |
|---|---|
| core 单元测试 | 38 / 38 通过 |
| 真机冒烟(引导空态 → 六卡部署 → 内嵌开箱即用 → 深度验证) | 全流程通过 |
| 打包产物真 exe 单文件导入 | 通过 |
| 六卡来源徽章 | 全部识别为「内嵌」 |
| 冷启动耗时 | 6.22 s |
| 热启动耗时 | 0.78 s |
ready-to-show |
约 0.43 s |
| 残留进程 | 0 |
| SHA-256 校验 | 与发布值一致 |
社群与中转
| 入口 | 地址 |
|---|---|
| 🐾 词元喵喵 Q 群 | https://qm.qq.com/q/IKd1i5X64S |
| 💖 苏苏的公益中转 | https://susu.wiki/ |
已知限制
- 仅 Windows x64;无 macOS / Linux 构建
- 无代码签名,SmartScreen 会提示未知发布者
- 仓库不含
packed-packs/(377 MB),从源码构建需自行放置工具包 - GUI 通道深度验证会把客户端短暂顶到前台几秒