Repository navigation
Analyse Gestion du Prototype
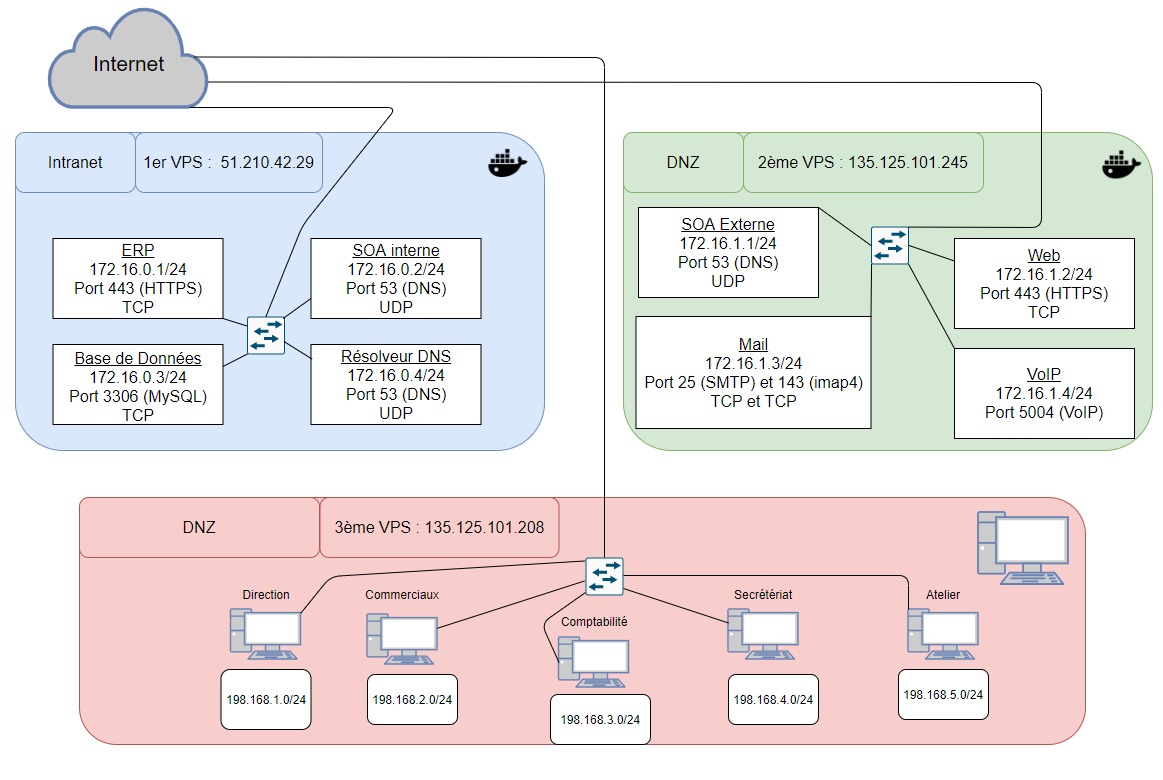
Nous avons décidé de répartir nos trois VPS dans les trois zones du réseau.
Ainsi nous retrouverons :
- Le 1er VPS (Arthur) : Il regroupe les services de l'intranet, on y retrouvera le web ERP, le SOA interne, la base de données et le résolveur DNS.
- Le 2ème VPS (Firmin) : Il regroupe des services du DNZ (zone démilitarisée), on y retrouvera le SOA externe, le mail, le web et le VoIP.
- Le 3ème VPS (Nathan) : Il regroupe des services du DNZ (zone démilitarisée), on y retrouvera les différents utilisateurs.
-
Les interactions entre les différents services ne devraient pas poser de problème étant donné que nous pensons avoir correctement divisé les différentes zones de l'entreprise parmi nos trois VPS.
-
Nous avons décidé de placer les services dans trois ensembles bien déterminés correspondants aux trois "zones" du schéma réseaux sur nos 3 VPS respectifs, l'assemblement de ces services ne devrait pas poser de problèmes étant donnés qu'ils seront stockés via Docker dans des container qui faciliteront leur manipulation ainsi que leur utilisation.
-
Nous avons décidé de placer les services ERP, SOA Interne, Résolveur DNS et la Base de données dans l'Intranet présent sur le VPS d'Arthur car il sera le responsable de la mise en place et de la configuration des services internes.
Ces services font parties de l'intranet car ils sont exclusifs à la société et n'est accessible de l'extérieur. -
Nous avons décidé de regrouper le SOA externe, le Web, le Mail et le VoIP dans deux groupes "DNZ" (zone démilitarisée), car il s'agit de services pouvant être utilisé de l'extérieur mais qui ne doivent pas forcément accéder au réseau local de l'entreprise. Nous avons décidé de séparer ce groupe DNZ en deux sous-groupes afin de faciliter leur implémentation.
-
Nous ne pensons pas que le fait de placer les utilisateurs sur un VPS différent de celui de l'Intranet posera problème pour le bon fonctionnement de l'entreprise étant donnée que chaque VPS interagira entre eux.
-
Nous pourrions penser que le fait de placer la base de données sur un VPS différent de celui du Web pourrait poser problème quant à la bonne mise à jour des sites, des interactions entre ces derniers et les stocks etc, il s'agit effectivement de la limite imposée par cette configuration, le fait qu'une relation directe entre la base de données et le Web semble aux premiers abords plus compliquée.
-
Néanmoins, nous avons tout de même décidé de placer la base de donnée dans l'Intranet puisque seules les personnes de l'entreprise pourront avoir accès à celle-ci, afin de mettre à jour leur sites internet. De plus le fait que celle-ci soit séparée du service web ne posera pas de réel problème de mise à jour des sites puisque nous mettrons en relation nos différents VPS afin de rendre l'accès à la base de données accessibles par les trois VPS.
Les configurations sont facilement transposables et applicable dans le cadre de l'entreprise étant donné que chacune sera stockée et traitée dans des containers Docker.
Nous pensons avoir correctement retranscris notre schéma réseau dans notre prototypage étant donné que nous retrouvons les deux zones concernées par l'entreprise à savoir la DMZ et l'Intranet dans ce dernier. Nous pouvons aisément reconnaitre toutes leurs similitudes comme leur adresse IP, leurs ports, ... .
Cela nous facilitera grandement la tâche lors des configurations des différents services.
Pour ce qui concerne la gestions et le stockage des différents services, nous avons décidé d'utiliser Docker, bien qu'il existe certainement d'autres outils permettant la gestion des services, celui nous a déjà été présenté et nous avons eu la possibilité de déjà prendre en main.