Repository navigation
zh Routing
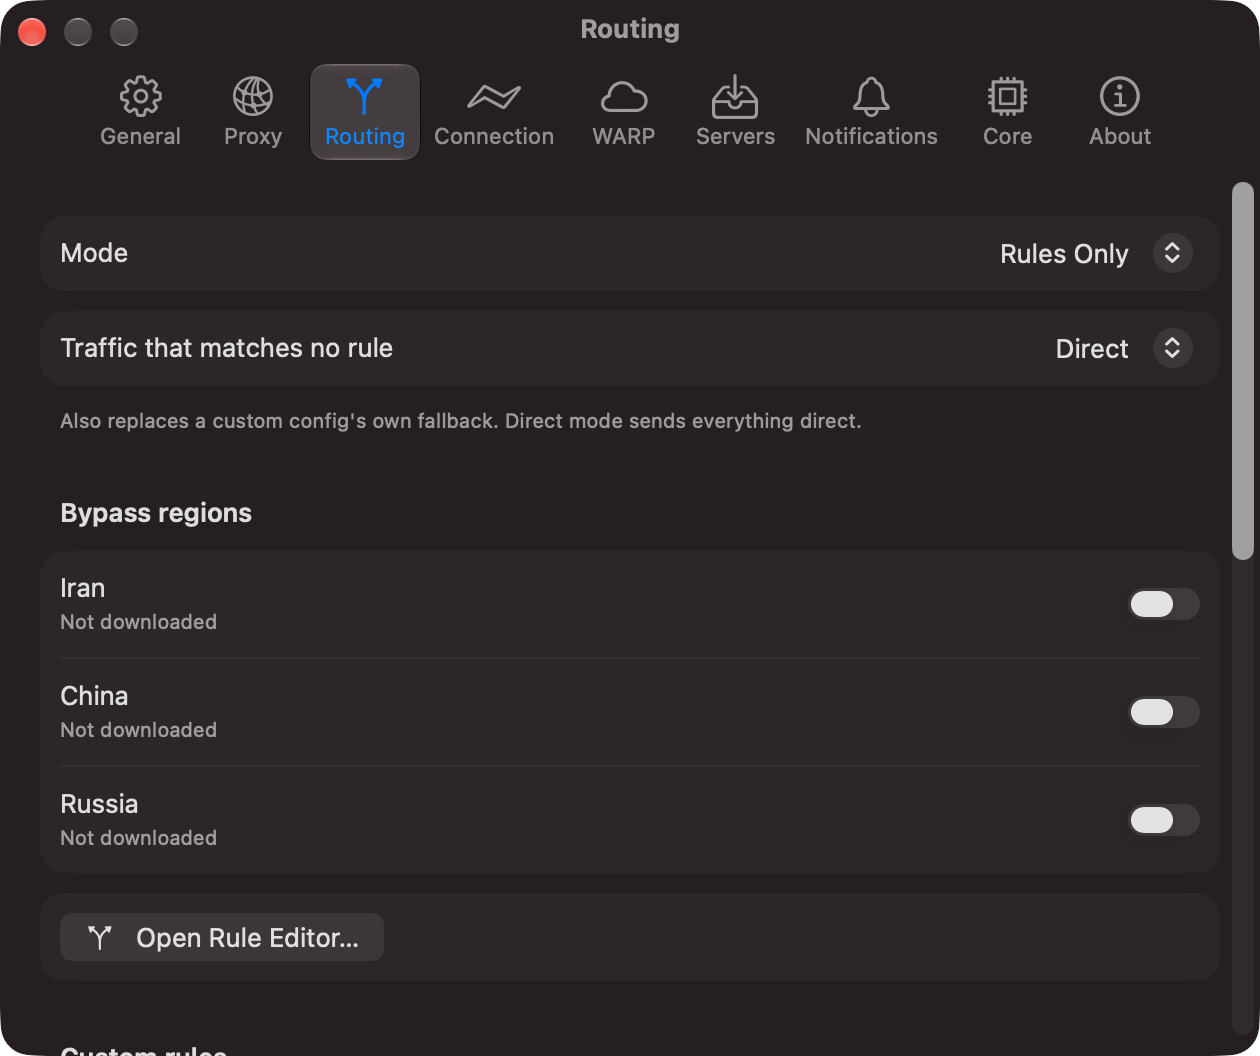
路由模式决定大多数流量的去向。自定义规则决定例外:哪些网站、应用、国家或地址始终走代理、直连或被阻止。
在连接栏、菜单栏面板、Settings → Routing 或快捷指令中选择。
| 模式 | 未匹配任何规则的流量 |
|---|---|
| Global | 走服务器 |
| Bypass regions | 属于已启用地区(伊朗、中国、俄罗斯)时直连,否则走服务器 |
| Rules Only | 直连;只有匹配 Proxy 规则的流量走服务器 |
| Direct | 直连;只使用 Block 规则 |
Settings → Routing → Traffic that matches no rule 可以覆盖模式:Follow mode(默认)、Proxy、Direct 或 Block。它也会替换完整配置自身的兜底规则。
Bypass regions 至少需要一个地区包。在 Settings → Routing 中启用;V2Mac 会下载 geosite 和 geoip 文件、校验并保持更新(默认每周,或每天 / 从不,另有 Update Now)。伊朗使用 Chocolate4U/Iran-v2ray-rules;中国和俄罗斯使用 Loyalsoldier/v2ray-rules-dat。
可以从侧边栏底部的玻璃按钮、Settings → Routing 中的 Open Rules…、Connections 中的连接或菜单栏打开 Rules。左侧列表从上往下检查,第一条匹配的规则决定流量去向:
-
Before your rules: 本地网络(本机、局域网和
printer.local等名称始终直连)、Block QUIC(开关),以及使用代理端口的应用(在 Settings → Proxy 中设置)。 - My rules,按你的顺序。拖动可重新排序;每条都有开关。
- After your rules: 路由模式自己的规则,然后是 Everything else(跟随模式、Proxy、Direct 或 Block)。
所有修改都是草稿:修改过的规则带有圆点,⌘Z 可撤销,Apply(⌘S)保存并让正在运行的连接重启一次。窗口有未应用的修改时,关闭前会先询问。
- Send to: Proxy(当前连接的服务器)、Via 某台服务器或某个分组(分组中响应最快的服务器)、Direct 或 Block。
- Matches any of: 应用、域名、精确名称、关键字、地址和范围、国家及服务列表。在同一个输入框中输入并从建议中选择(已安装的应用、带条目数的服务、国家),一次粘贴多行,或点击 Browse… 使用应用清单、服务卡片和世界地图。右键点击网站可将其改为精确名称、关键字或正则表达式。点击应用可查看它在此 Mac 上匹配什么。
-
Only when(可选):端口(
443、8000-8100)、TCP 或 UDP、协议(TLS、HTTP、QUIC、BitTorrent)和应用。每一项还必须满足这些条件。例如,含*.example.com且“Only when: Safari”的规则只匹配 Safari 访问该网站的流量。
只有“Only when”而没有条目的规则会匹配所有此类流量:“UDP、BitTorrent → Direct”会让种子流量直连。
New Rule ▾ 可从模板开始:AI 服务、开发者工具、Apple 服务、社交和聊天、流媒体、地区网站直连、种子直连、广告和跟踪器。
Via 让规则的流量经由与当前连接不同的服务器,例如让 AI 网站走另一个国家的服务器。选择一台服务器,或选择一个分组以使用其中响应最快的服务器(每 30 秒检查一次,失败时由下一台接替)。
当它的服务器都没有响应时,规则的流量默认会失败,绝不会走其他路径。开启 If its servers fail, use the current server 则改用当前服务器。规则会显示有多少台服务器响应,全部无响应时菜单栏会发出警告。
在搜索框中输入网站、链接、地址或应用名称。列表上方会显示它的去向和原因,例如“api.github.com → Proxy,由 Developer(#8),匹配 geosite:github”,依据的是你当前的规则,无论是否已应用。
Discovered 列出在 Rules 或 Connections 窗口打开期间看到、且没有任何规则覆盖的应用和网站。用 Add to 添加到规则、拖到规则上,或选择 Ignore。网站会以整个域名的形式建议(api.github.com 建议为 github.com)。
Tidy Up…(⋯ 菜单中)会建议合并作用相同的规则、删除已被前面规则覆盖的规则,以及删除重复条目。勾选你需要的项;在 Apply 之前不会有任何改变。
在 Connections 中右键点击某行,可使用 Add App to Rule、Add Host to Rule 和 Show Rule。菜单栏面板会显示前台应用、它的去向以及 Add to Rule。快捷指令中有 Add to Rule 操作。
应用可写成 Telegram.app、Bundle ID(com.example.chat)、通配模式(*code*)、进程名(curl)或完整路径。
- 应用规则适用于使用系统代理或连接 V2Mac 端口的应用。
- TUN 模式下无法得知应用,只有主机和 IP 规则生效。
- System Proxy 关闭时,你手动指向 V2Mac 端口的应用会跳过规则并走服务器(在 Connections 中显示为橙色 App's proxy setting)。System Proxy 开启时,经该端口的所有流量都遵循规则。
用换行、逗号、空格或 ; 分隔条目。以 #、// 或 ! 开头的行是注释。
| 写法 | 匹配 |
|---|---|
example.com、*.example.com、+.example.com、.ir
|
该域名及所有子域名 |
full:www.example.com |
仅该名称 |
keyword:shop、*shop*
|
包含该词的任何名称 |
regexp:^ads\d+\. |
正则表达式 |
1.2.3.4、10.0.0.0/8、2001:db8::/32、10.0.0.1-10.0.0.9
|
地址或范围 |
geosite:google、geosite:category-ads-all
|
geosite.dat 中的网站列表 |
geoip:de、geoip:telegram
|
某国家或服务的地址 |
ext:region-ir-geosite.dat:ir |
地区包中的列表 |
DOMAIN-SUFFIX,example.com,DIRECT |
Clash 规则(以规则的动作为准) |
0.0.0.0 ads.example.com |
hosts 文件行 |
||ads.example.com^ |
Adblock 域名行 |
无法识别的内容会显示为红色标记并被跳过。不存在的 geosite: 列表会导致内核无法启动;日志会给出名称。
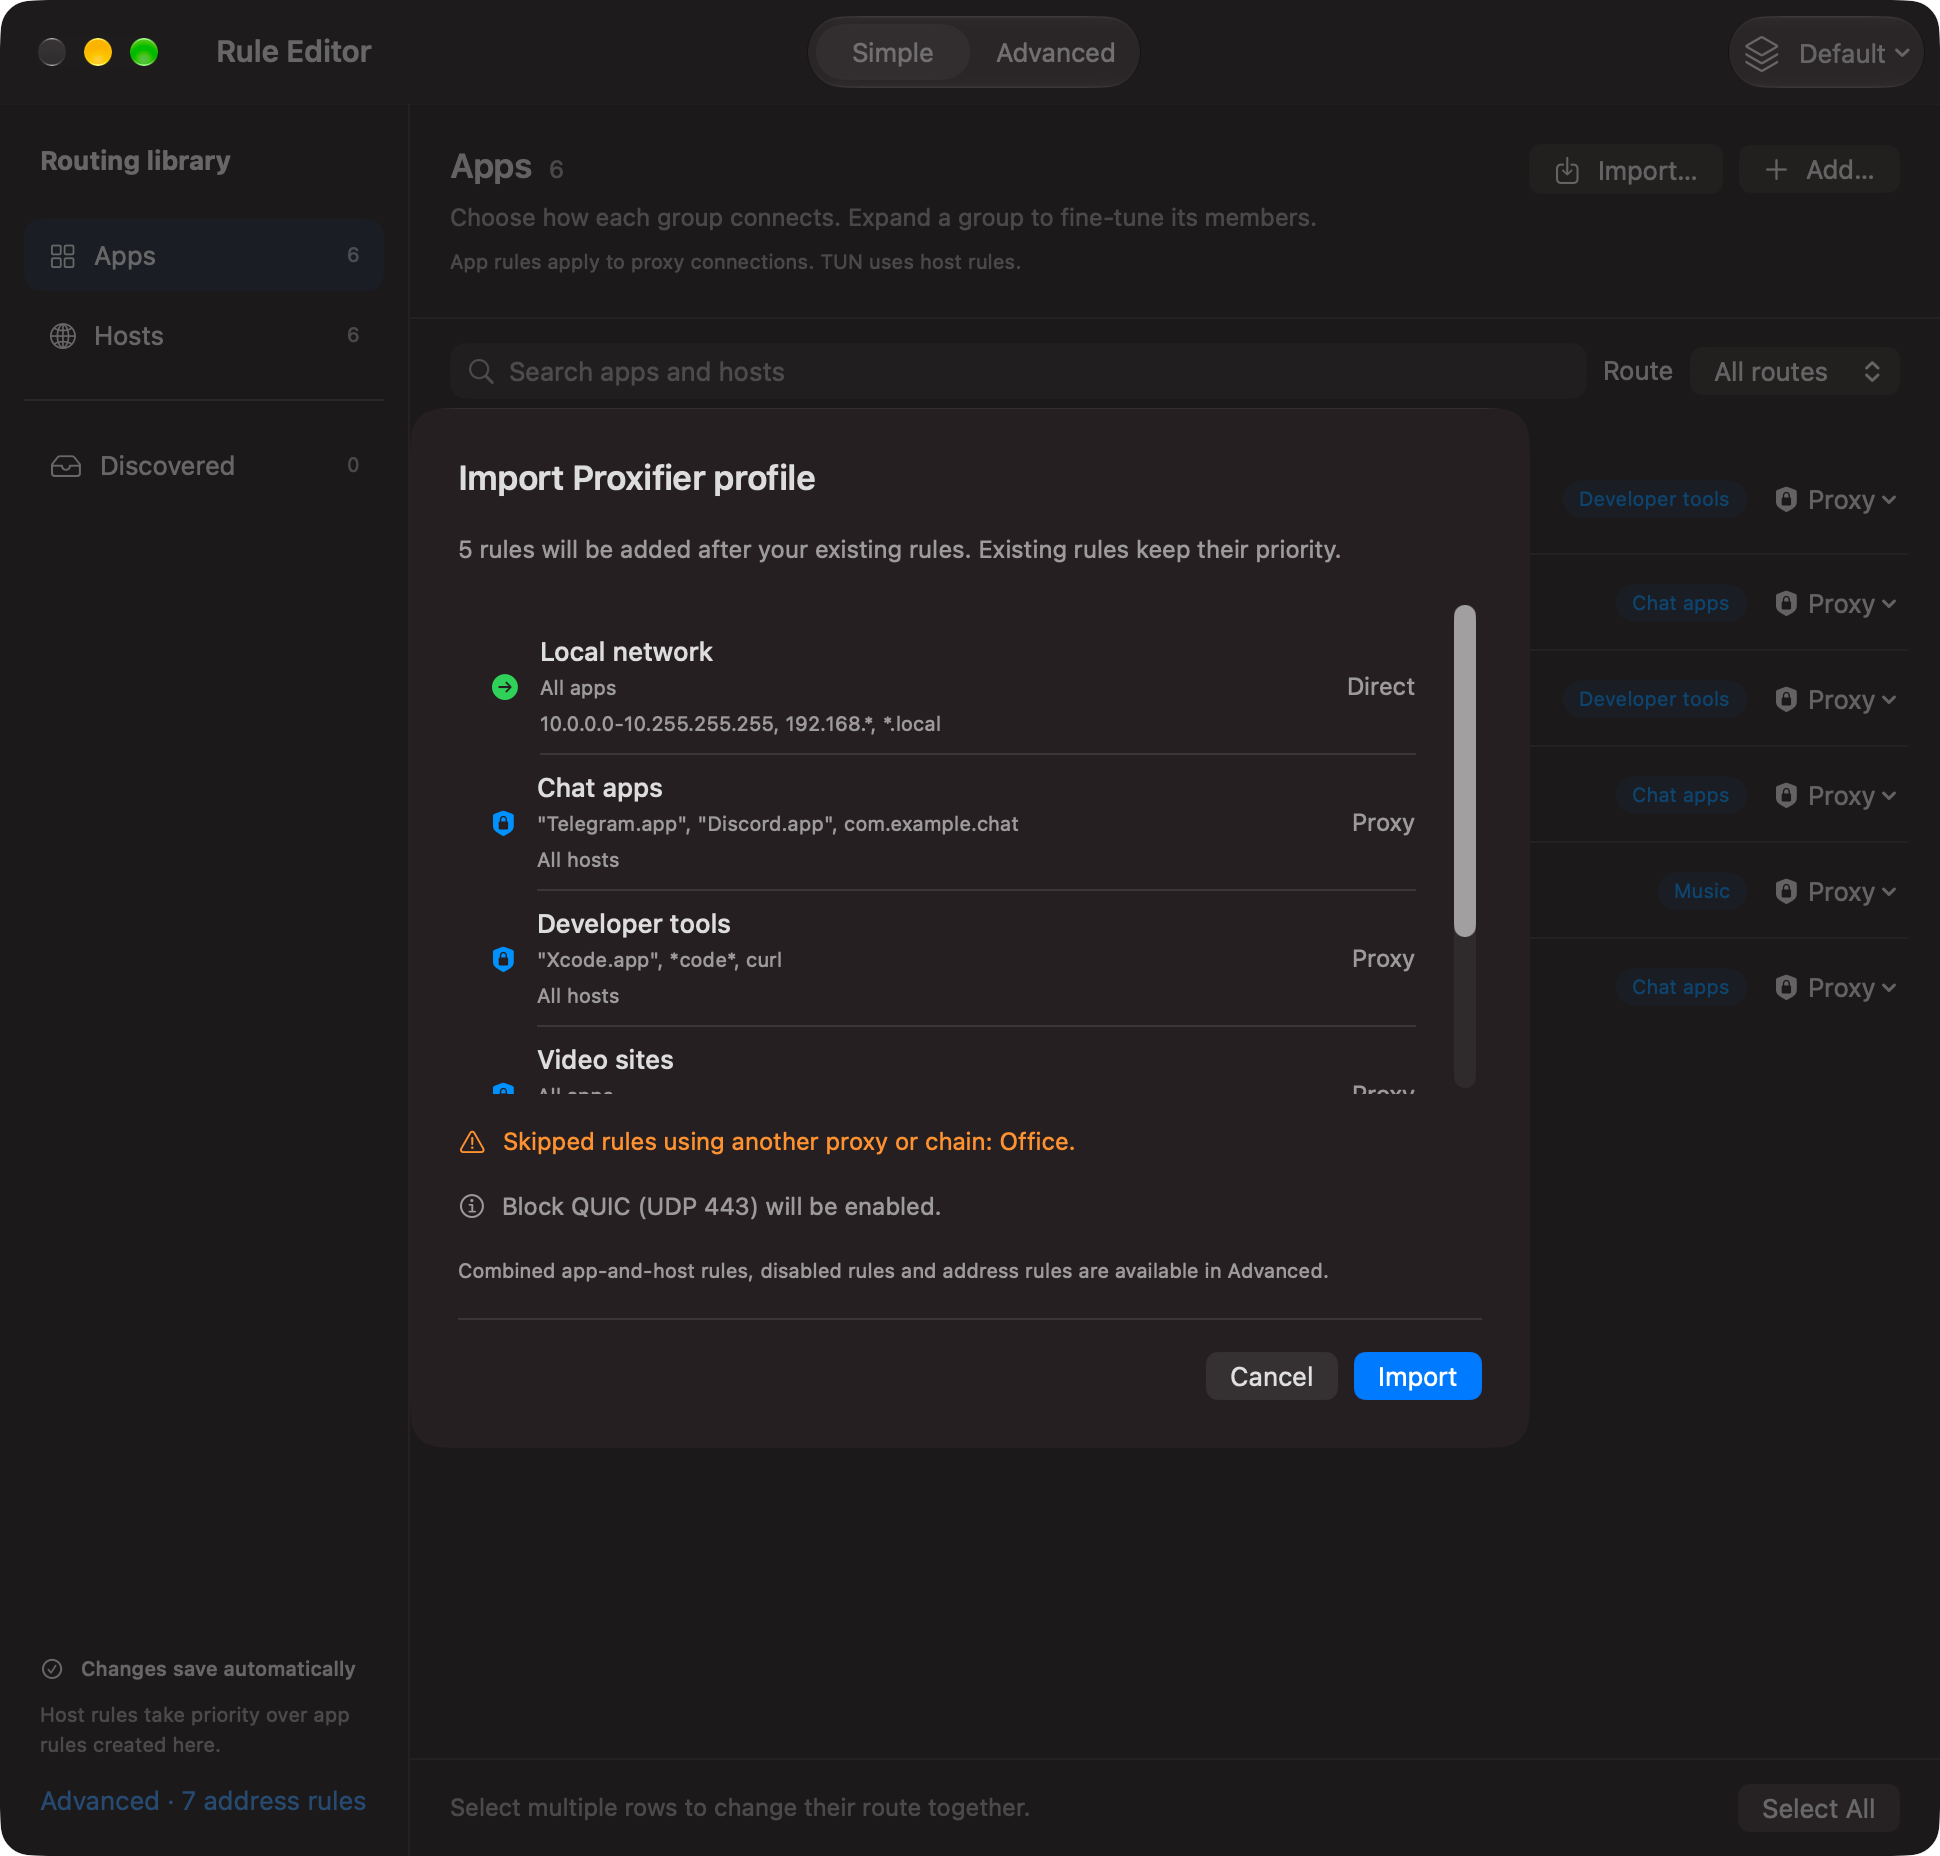
V2Mac 可以读取其他应用的规则,迁移时无需重新输入:Proxifier(.ppx)、Clash / Mihomo(.yaml)、sing-box(.json)、v2rayN / v2rayNG / Xray 导出的规则(.json)以及 Shadowrocket / Surge(.conf)。格式会自动识别。
- 在规则窗口中,从 ⋯ 菜单选择 Import…。
- 选择文件。
- 检查预览后点击 Import。在此之前不会有任何改动。
Export(⋯ 菜单)导出全部或所选规则。配置菜单可保存多套命名规则(家里、公司、旅行)。
每行 TYPE,value,POLICY 成为规则的一部分:DIRECT → Direct,REJECT → Block,其他策略(代理组)→ Proxy。连续且策略相同的行合并为一条以该策略命名的规则。支持 DOMAIN、DOMAIN-SUFFIX、DOMAIN-KEYWORD、DOMAIN-REGEX、IP-CIDR、GEOIP、GEOSITE 和 PROCESS-NAME;MATCH / FINAL 交给路由模式。DST-PORT、NETWORK 以及由简单条件组成的 AND 会变为 Only when;RULE-SET、OR 和 NOT 会被跳过,并在预览中列出。
每条路由规则成为一条规则,由其 outbound 决定动作(direct、block/reject,其余为 Proxy)。v2rayN 会保留每条规则的名称和开关状态。端口、端口范围、网络和协议会变为 Only when;限制入站的规则会被跳过,以免导入后范围变宽;规则集同样跳过。
| Proxifier 中 | V2Mac 中 |
|---|---|
| 发往本机代理(V2Mac 端口)的规则 | Proxy 规则 |
| Direct / Block 规则 | 相同动作 |
| 已禁用的规则 | 导入后保持关闭 |
| 发往其他代理或代理链的规则 | 跳过并以橙色列出 |
| Applications 字段 | 规则的应用("App.app"、Bundle ID、*模式*、进程名) |
目标主机(*.example.com、10.0.0.0-10.255.255.255 等范围) |
规则的主机 |
| 目标端口 | Only when 端口 |
| Block UDP 443 选项 | 开启 Block QUIC |
导入的规则排在你自己的规则之后,现有规则保持优先。之后它们都是普通的 V2Mac 规则,可以编辑、调整顺序或关闭。
与 Proxifier 的区别: V2Mac 只能为使用系统代理或其端口的流量识别应用,TUN 模式下不能(请改用主机规则)。
| 目标 | 动作 | 主机 |
|---|---|---|
| 全局屏蔽广告 | Block | geosite:category-ads-all |
| 绕过伊朗时 AI 服务仍走代理 | Proxy |
geosite:openai、geosite:anthropic
|
| Apple 和 Microsoft 更新不走代理 | Direct |
geosite:apple、geosite:microsoft
|
| 直连公司网络 | Direct |
10.0.0.0/8、full:intranet.example.com
|
| 只有 Telegram 走代理 | Proxy(Rules Only 模式) | 应用:Telegram.app
|
对完整 Xray 配置,先执行 V2Mac 的规则和模式,再以配置自身路由兜底(在 Connections 中显示紫色 Config fallback)。
V2Mac 内置了供代理和终端使用的签名 v2mac 命令。请在 Settings → About 中安装;Homebrew 使用同一个内置文件。先运行 v2mac rules list --json 获取 revision,每次写入时都要传回。--dry-run 可在不保存、不重新连接的情况下验证更改。CLI 不会直接编辑偏好设置;过期 revision 或未应用的草稿会安全失败。